证书管理
打开“开发配置 → 证书管理”。已有证书用“上传证书”;没有证书且只是内部测试时,可以先生成 CA,再生成服务器或客户端证书。
中心与边缘场景可按全流程手册由 Studio 自动配置 SyncBridge / Gateway MQTT 及数据 TLS 证书。本页维护数据插件引用的证书,不会自动开启 Gateway 管理网页的 HTTPS;Studio、Watchdog 的管理身份在各自“证书维护”中配置。
上传后用于一个连接
- 点击“新增 → 上传证书”,填写一个容易辨认的证书名称。
- 选择用途:信任对端的根证书选“CA”,网关向连接方出示的服务证书选“服务器”,双向认证中网关连接外部服务所用的身份证书选“客户端”。
- 按实际文件选择格式并上传。PFX 有密码时填写证书密码;PEM 有单独私钥时一并上传并填写对应密码。
- 提交后在列表核对名称、用途和有效期。
- 返回需要 TLS 的设备或转发目标,在对应 CA、服务器证书或客户端证书下拉框选择刚上传的名称,保存该连接配置。
- 检查连接结果。只把证书上传到列表,不会自动让某个连接使用它。
不要在截图或反馈中展示私钥和密码。不要用“允许不受信任证书”替代正确配置信任关系。
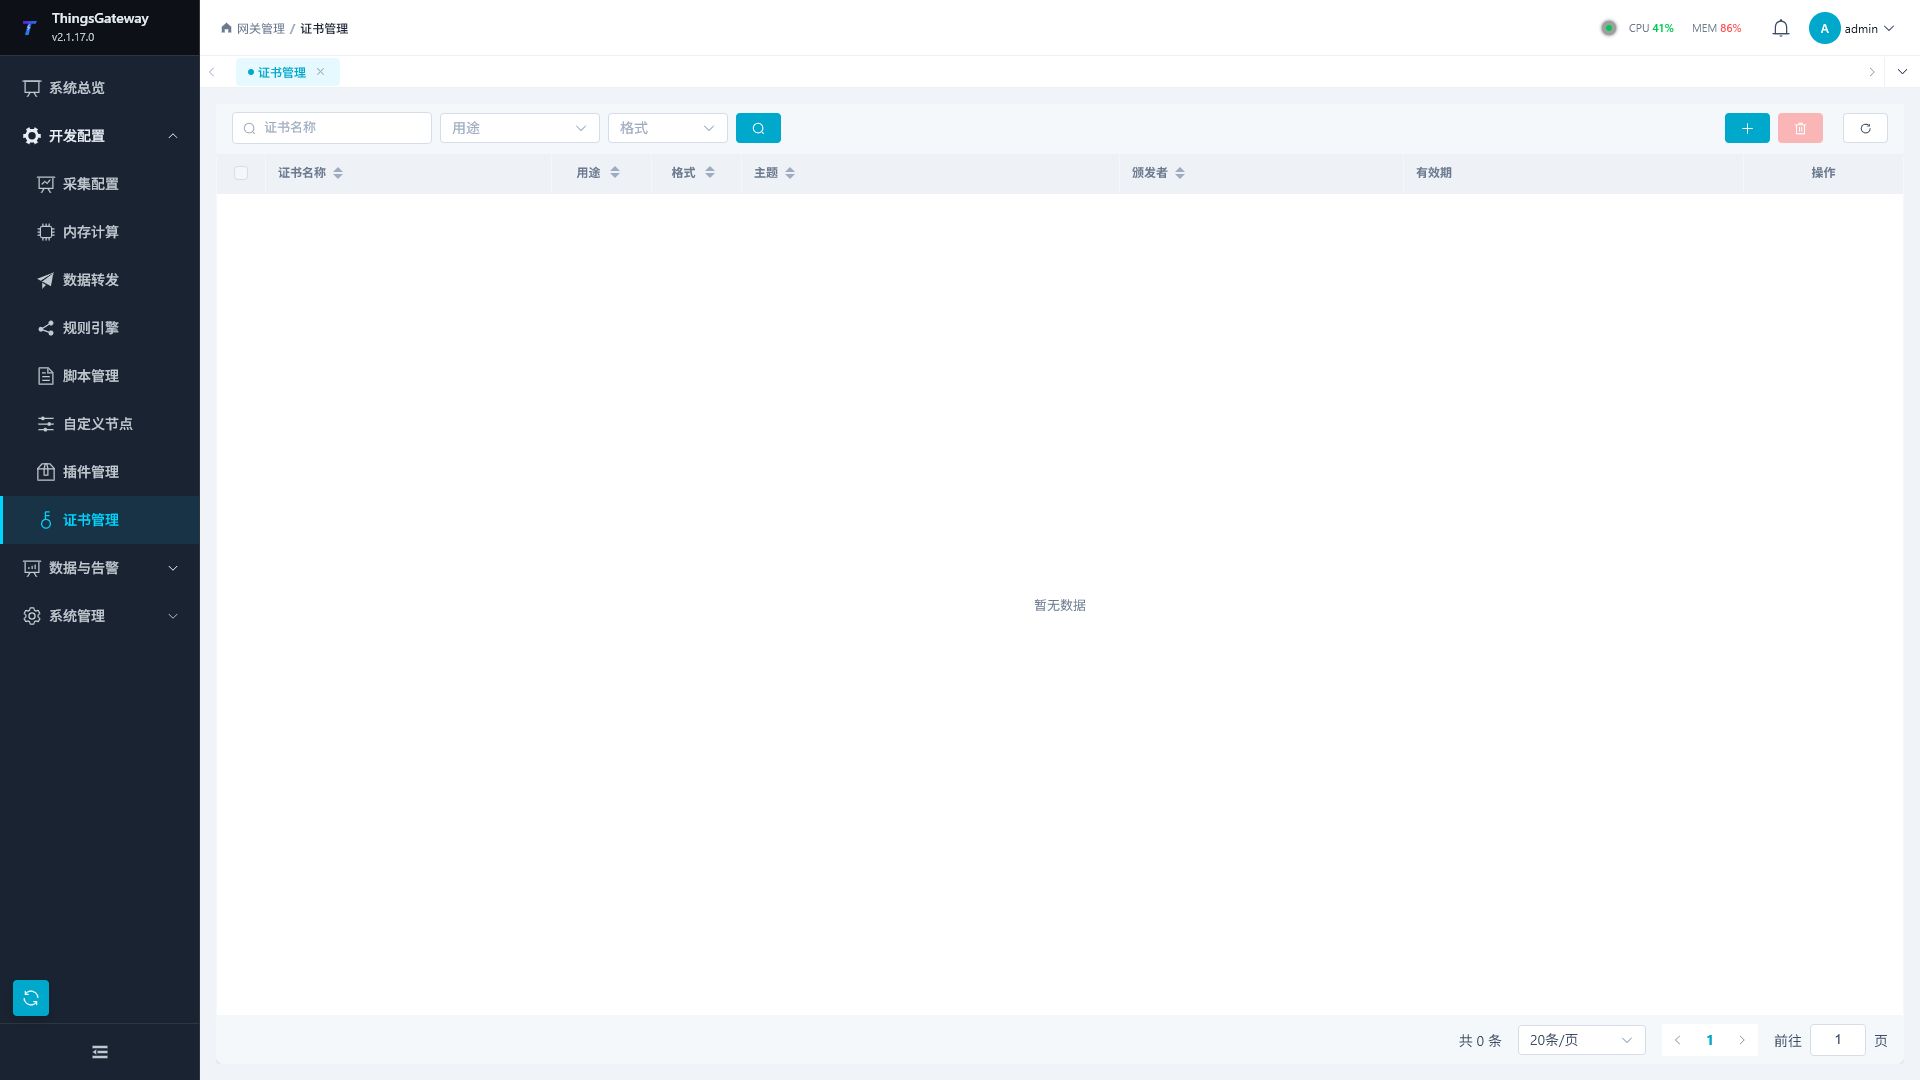
证书列表
| 列 | 说明 |
|---|---|
| 证书名称 | 证书的标识名称 |
| 用途 | CA证书/服务器/客户端 |
| 格式 | PFX/PEM/CER/DER |
| 主题 | 证书主题名称 |
| 颁发者 | 证书颁发者 |
| 有效期 | 证书有效期范围 |
证书用途
| 用途 | 说明 |
|---|---|
| CA证书 | 根证书或中间证书,用于签发服务器证书、客户端证书,也可用于校验对端证书。生成服务器证书或客户端证书前,应先创建或上传 CA 证书。 |
| 服务器 | 网关插件作为服务端监听时使用,例如 MQTT Server、OPC UA Server;连接方校验该证书。 |
| 客户端 | 网关作为客户端连接外部系统时使用,例如 MQTT Client 双向 TLS 或外部系统要求客户端证书认证的场景。 |
证书筛选
页面支持按以下条件筛选证书:
| 筛选条件 | 说明 |
|---|---|
| 证书名称 | 按名称关键字搜索 |
| 用途 | 按CA/服务器/客户端筛选 |
| 格式 | 按PFX/PEM/CER/DER筛选 |
操作功能
| 功能 | 说明 |
|---|---|
| 上传证书 | 上传已有证书文件 |
| 生成 CA 证书 | 生成新的 CA 根证书 |
| 生成服务器证书 | 基于已存在的 CA 证书签发服务器端证书 |
| 生成客户端证书 | 基于已存在的 CA 证书签发客户端证书 |
| 编辑 | 编辑证书信息 |
| 导出 | 导出证书文件 |
| 删除 | 删除证书 |
| 批量删除 | 批量删除选中证书 |
| 刷新 | 刷新证书列表 |
上传证书
点击"新增 → 上传证书"打开上传对话框:
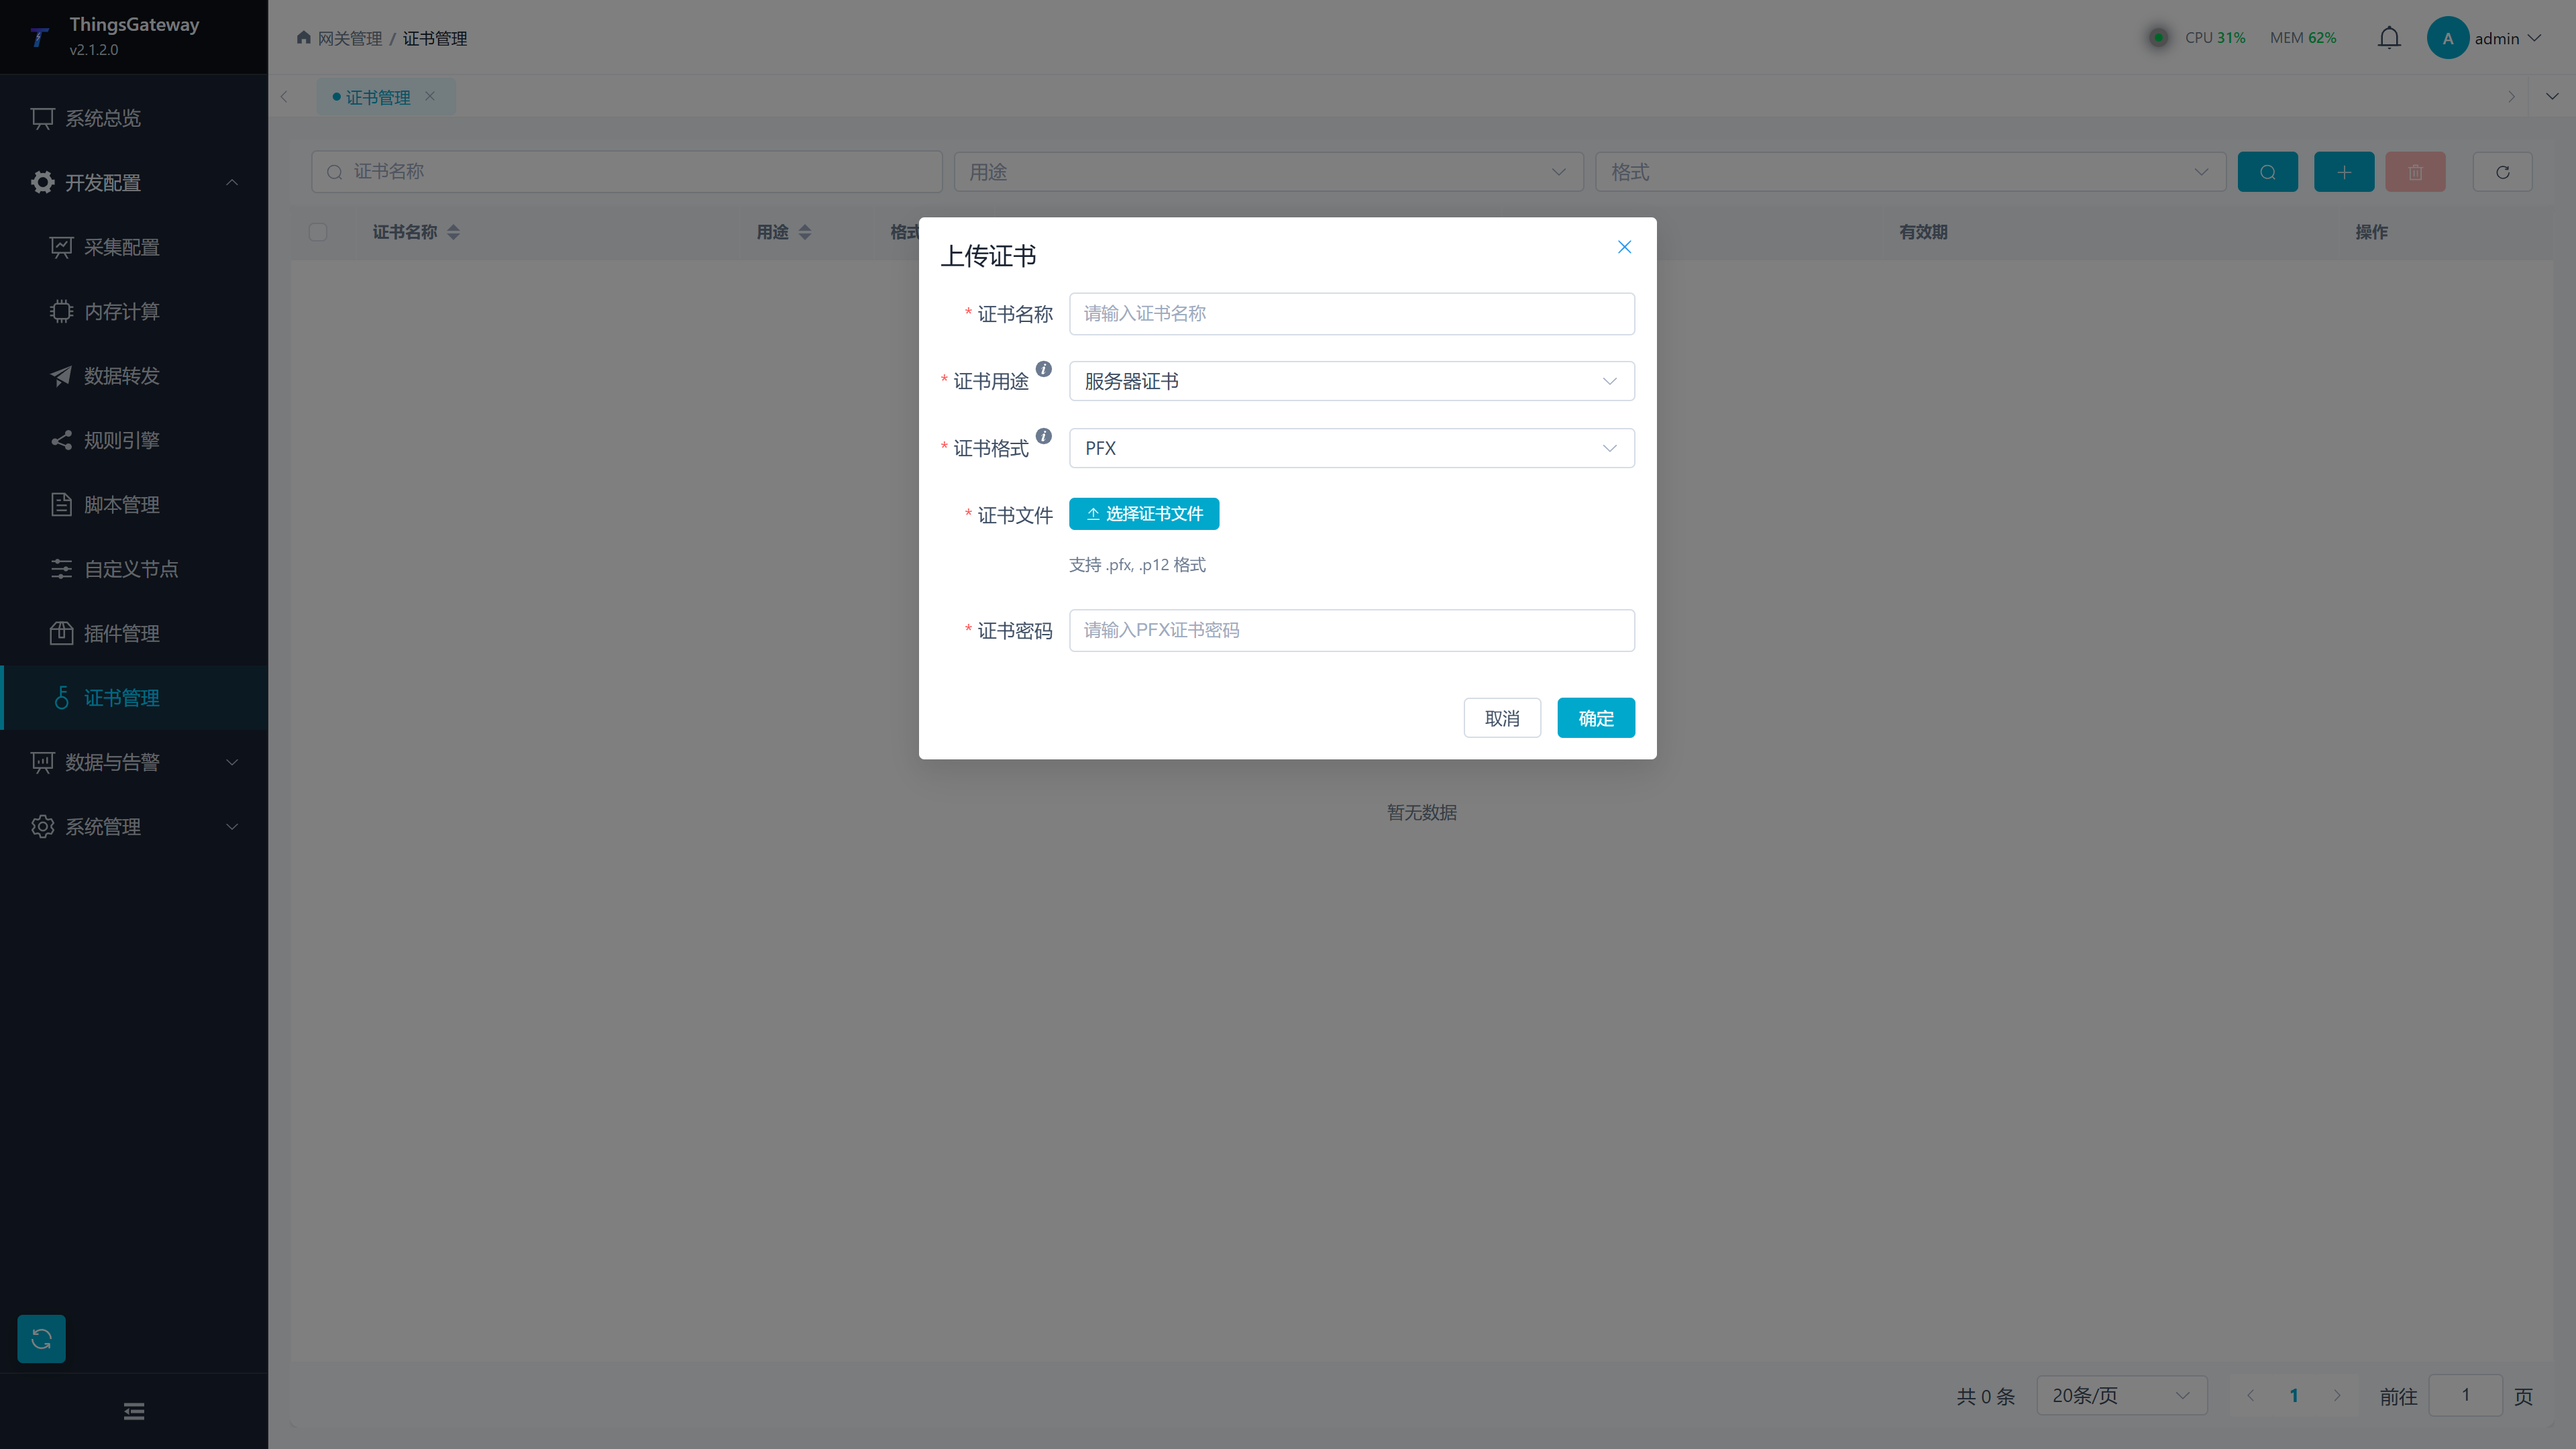
配置项
| 字段 | 说明 |
|---|---|
| 证书名称 | 证书标识名称 |
| 证书用途 | CA/服务器/客户端 |
| 证书格式 | PFX/PEM/CER/DER。PFX: 含私钥的二进制格式(Windows常用); PEM: Base64 文本格式(Linux常用); CER/DER: 仅公钥的证书格式 |
| 证书文件 | 证书文件 |
| 私钥文件 | 私钥文件(PEM格式) |
| 证书密码 | PFX 证书密码,或生成/导出证书时用于保护私钥的密码。 |
| 私钥密码 | PEM 私钥文件受密码保护时填写。 |
生成 CA 证书
点击"新增 → 生成 CA 证书"打开生成对话框。CA 证书用于后续签发服务器证书和客户端证书,建议使用清晰的名称标识证书用途和现场范围。
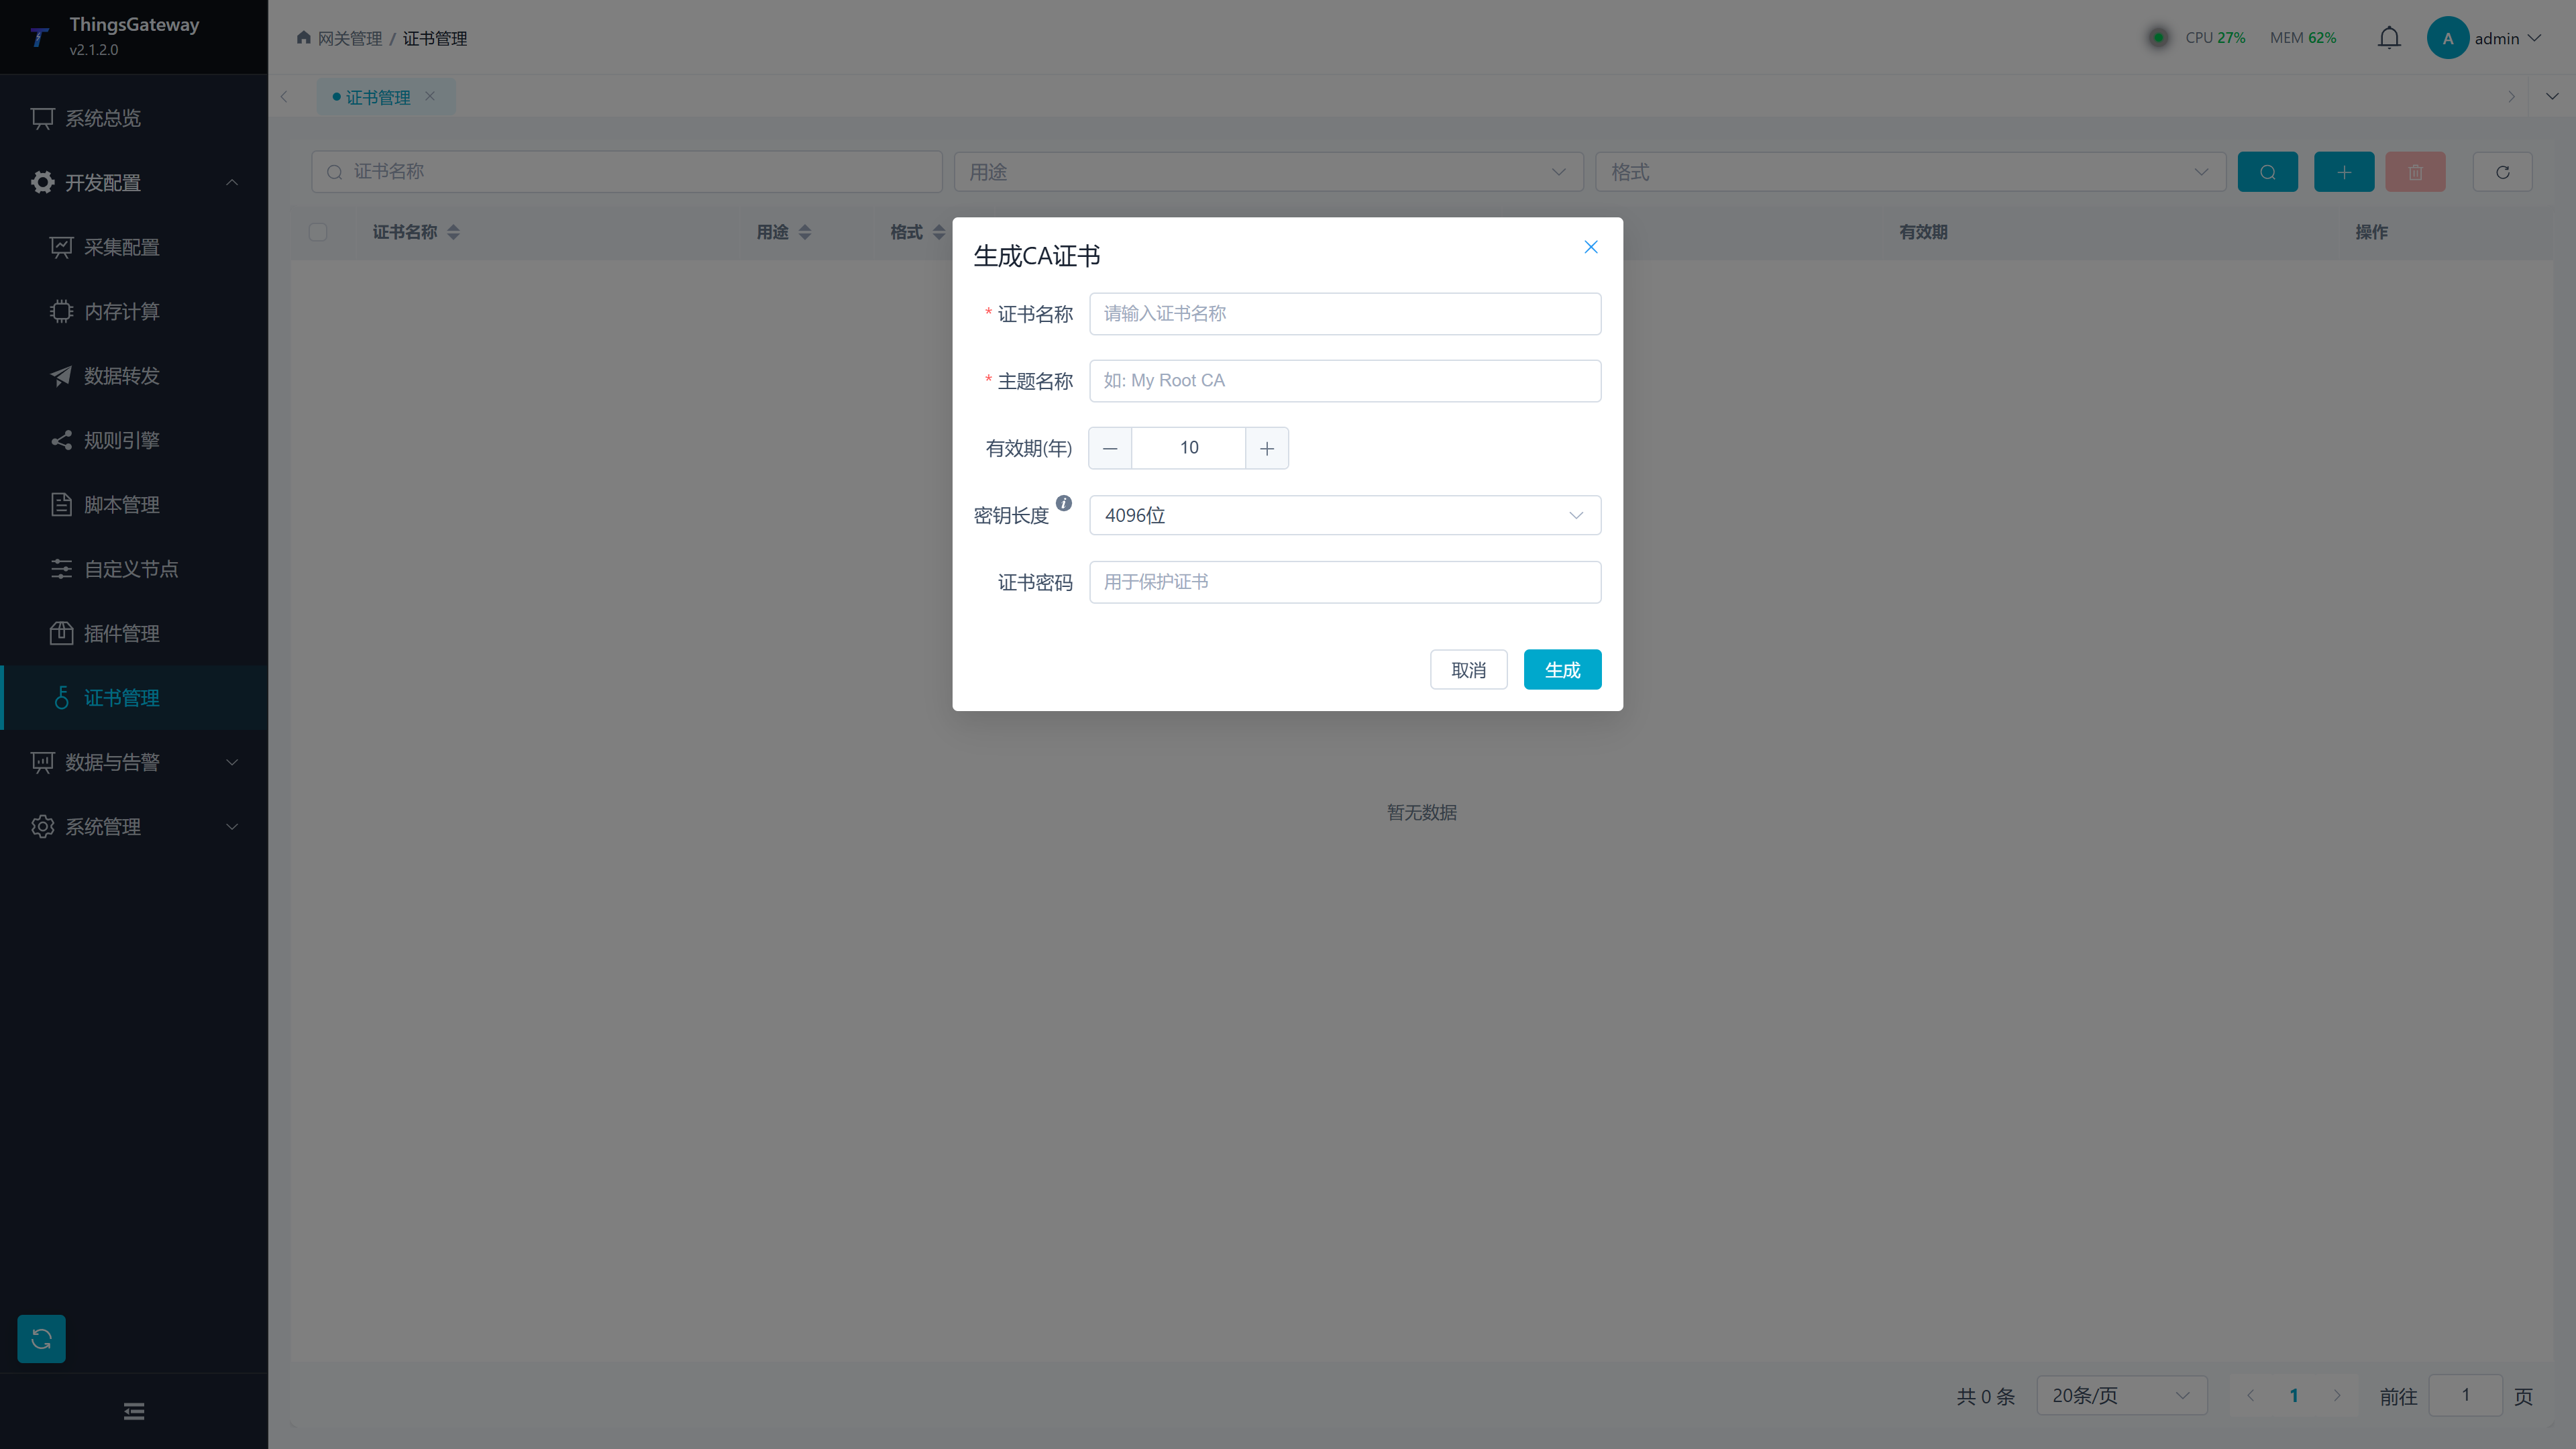
配置项
| 字段 | 说明 |
|---|---|
| 证书名称 | 证书在系统内的唯一名称,后续配置 CA 证书时按该名称选择。 |
| 主题名称 | 证书 Subject,通常填写 CA 名称、组织名或现场根证书名称。 |
| 有效期 | 证书有效期,单位为年,界面限制为 1 到 50。 |
| 密钥长度 | 可选择 2048 位或 4096 位;CA 证书建议使用 4096 位。 |
| 证书密码 | 可选。填写后用于保护生成证书的私钥,生产环境建议设置并妥善保存。 |
生成服务器证书
点击"新增 → 生成服务器证书"打开生成对话框:
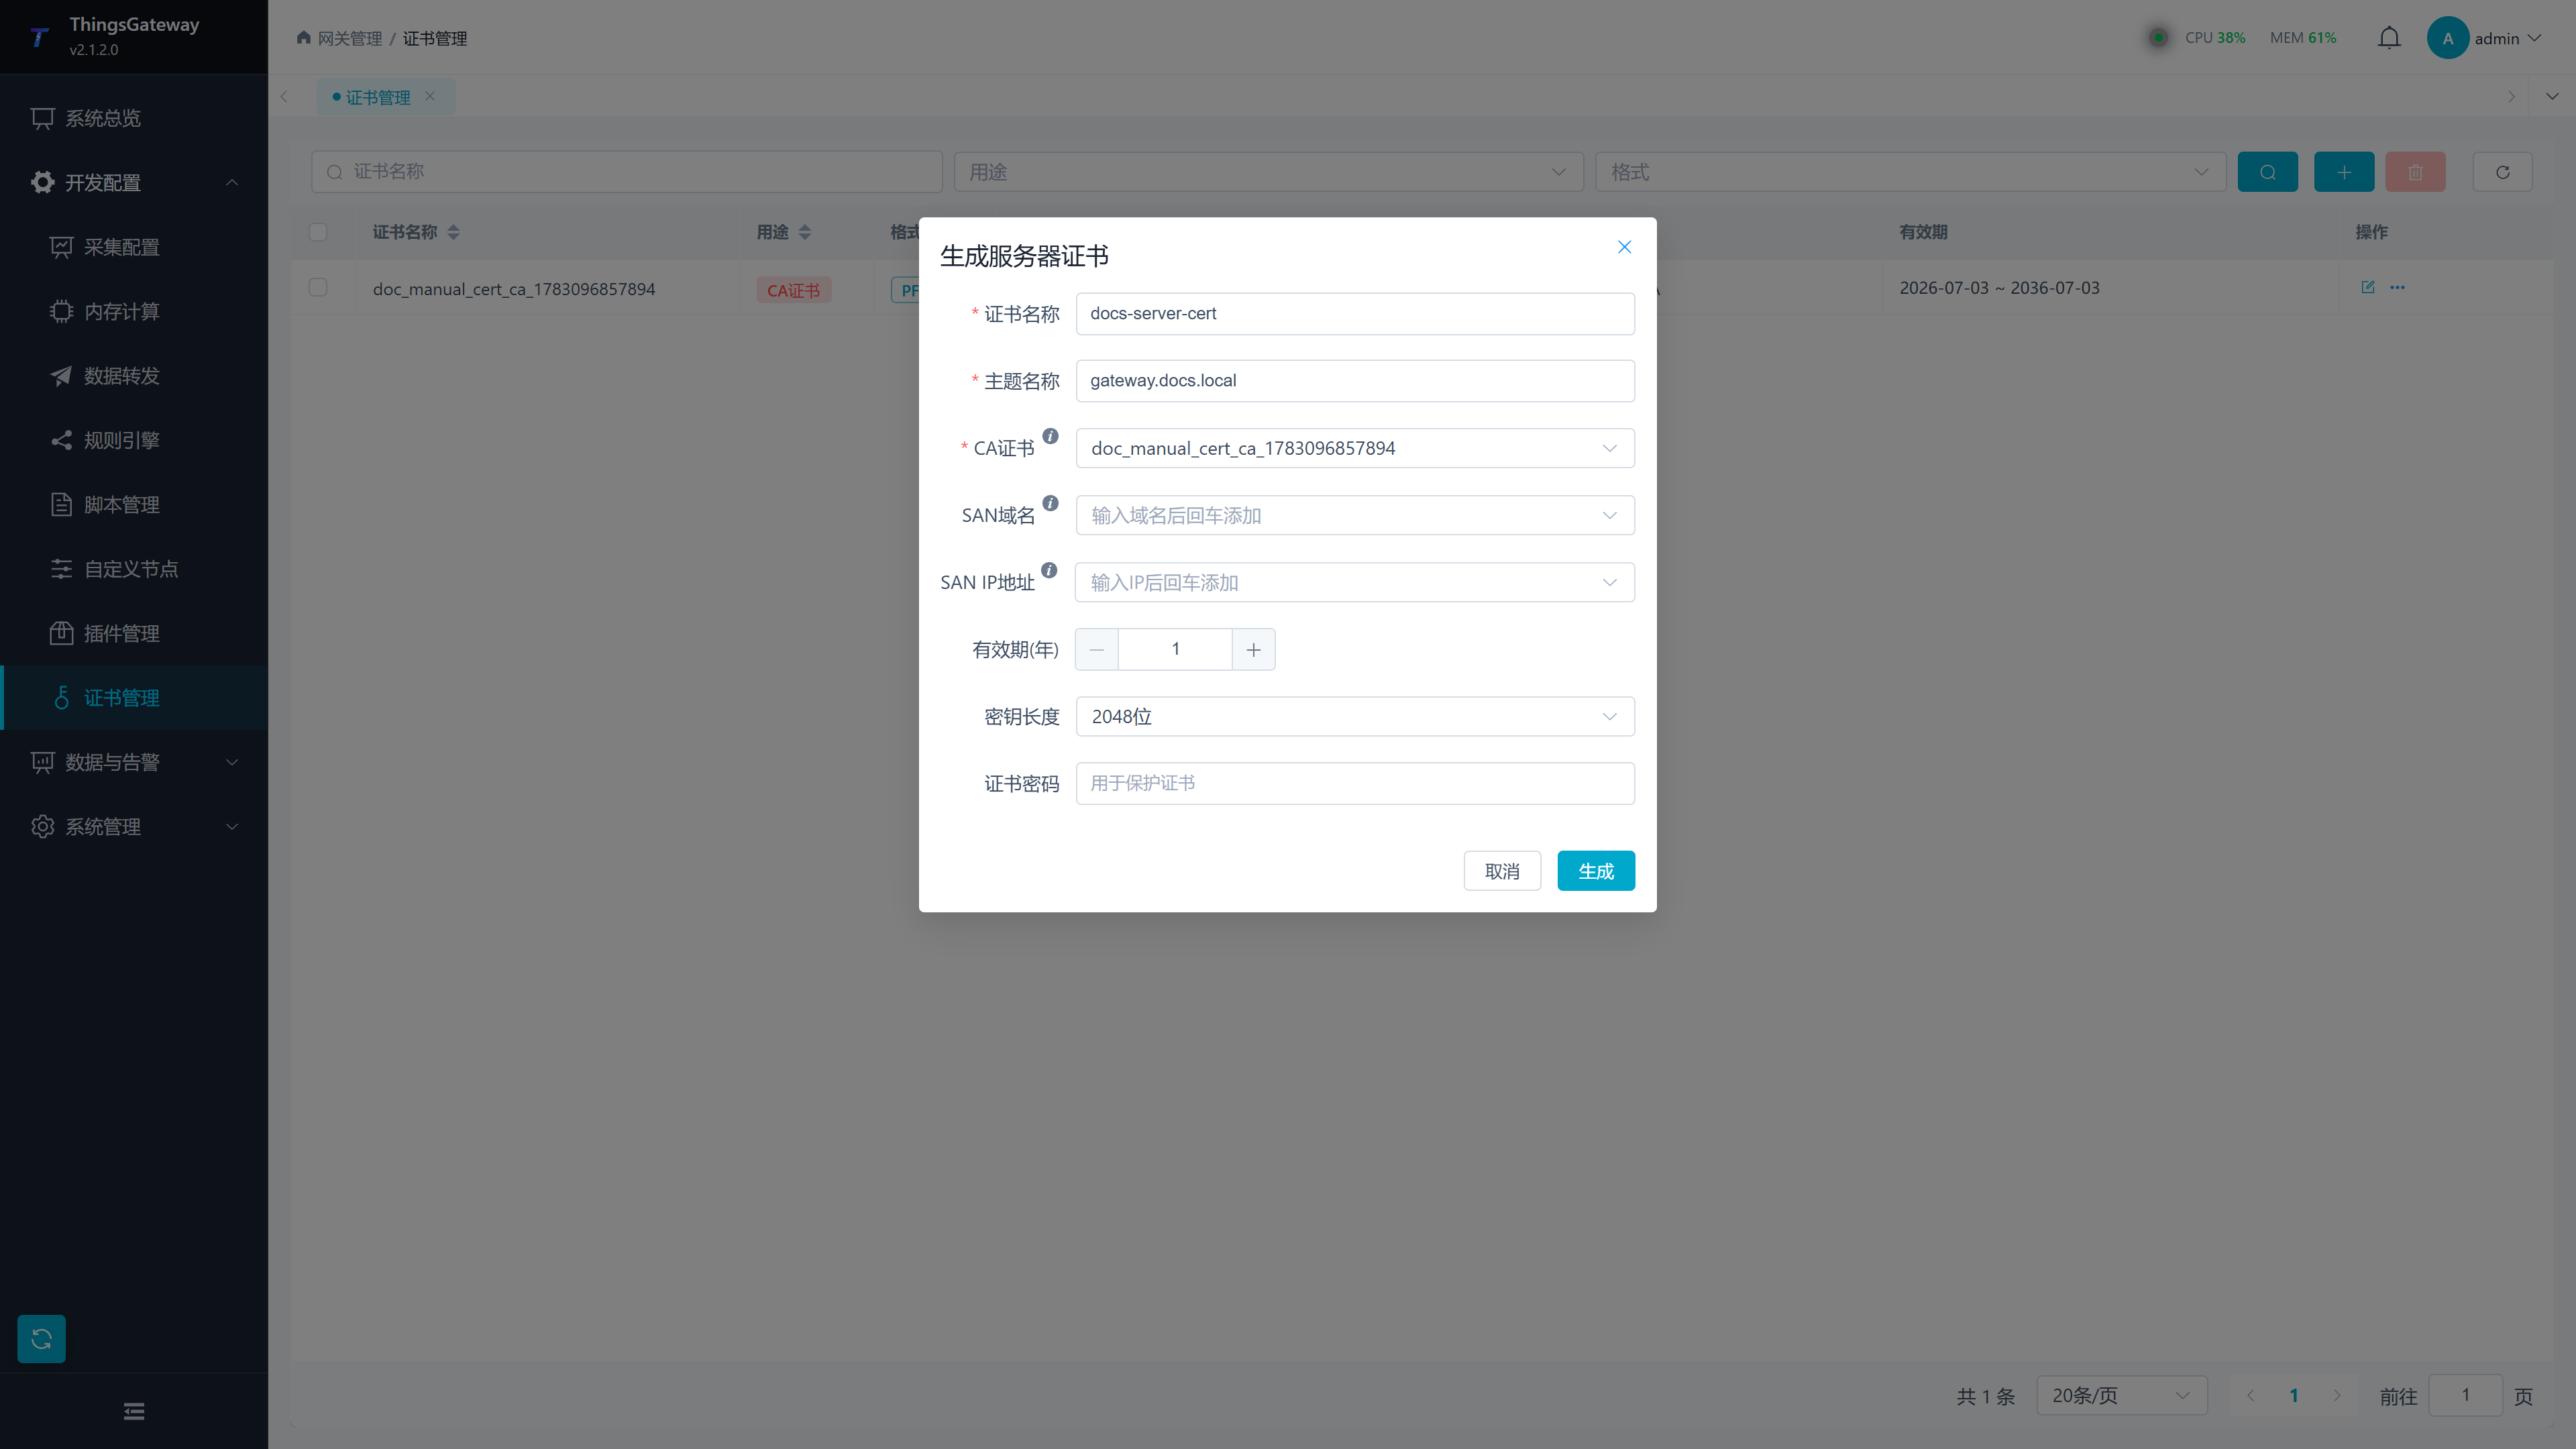
服务器证书必须选择一个已存在的 CA 证书签发。如果 CA 证书列表为空,先执行“生成 CA 证书”或“上传证书”,再重新打开服务器证书生成弹窗。
配置项
| 字段 | 说明 |
|---|---|
| 证书名称 | 服务器证书在系统内的唯一名称。后续 OPC UA Server、MQTT Server 等插件配置按名称引用。 |
| 主题名称 | 证书 Subject,通常填写服务域名、设备名或站点名称。 |
| CA证书 | 用于签发该服务器证书的 CA 证书。下拉选项来自证书列表中用途为 CA 的证书。 |
| SAN域名 | 主题备用名称域名列表。输入域名后按回车添加,支持多个域名。 |
| SAN IP地址 | 主题备用名称 IP 地址列表。使用 IP 访问服务时必须填写对应 IP。 |
| 有效期 | 证书有效期,单位为年,界面限制为 1 到 10。 |
| 密钥长度 | 可选择 2048 位或 4096 位。 |
| 证书密码 | 可选。用于保护生成证书的私钥或导出文件。 |
SAN配置说明
SAN(Subject Alternative Name)是证书的扩展字段,用于指定证书的有效域名和IP地址。配置SAN后,证书可以支持多个域名和IP地址的访问。
使用场景:
- 服务器有多个域名需要访问
- 服务器有多个IP地址需要访问
- 内网环境使用IP地址访问
操作方式:
- 在输入框中输入域名或 IP 地址后按回车添加。
- 同一证书可以同时配置多个 SAN 域名和多个 SAN IP 地址。
- 如果客户端通过 IP 地址访问服务,只填写主题名称通常不够,应同时填写 SAN IP 地址。
生成客户端证书
点击"新增 → 生成客户端证书"打开生成对话框:
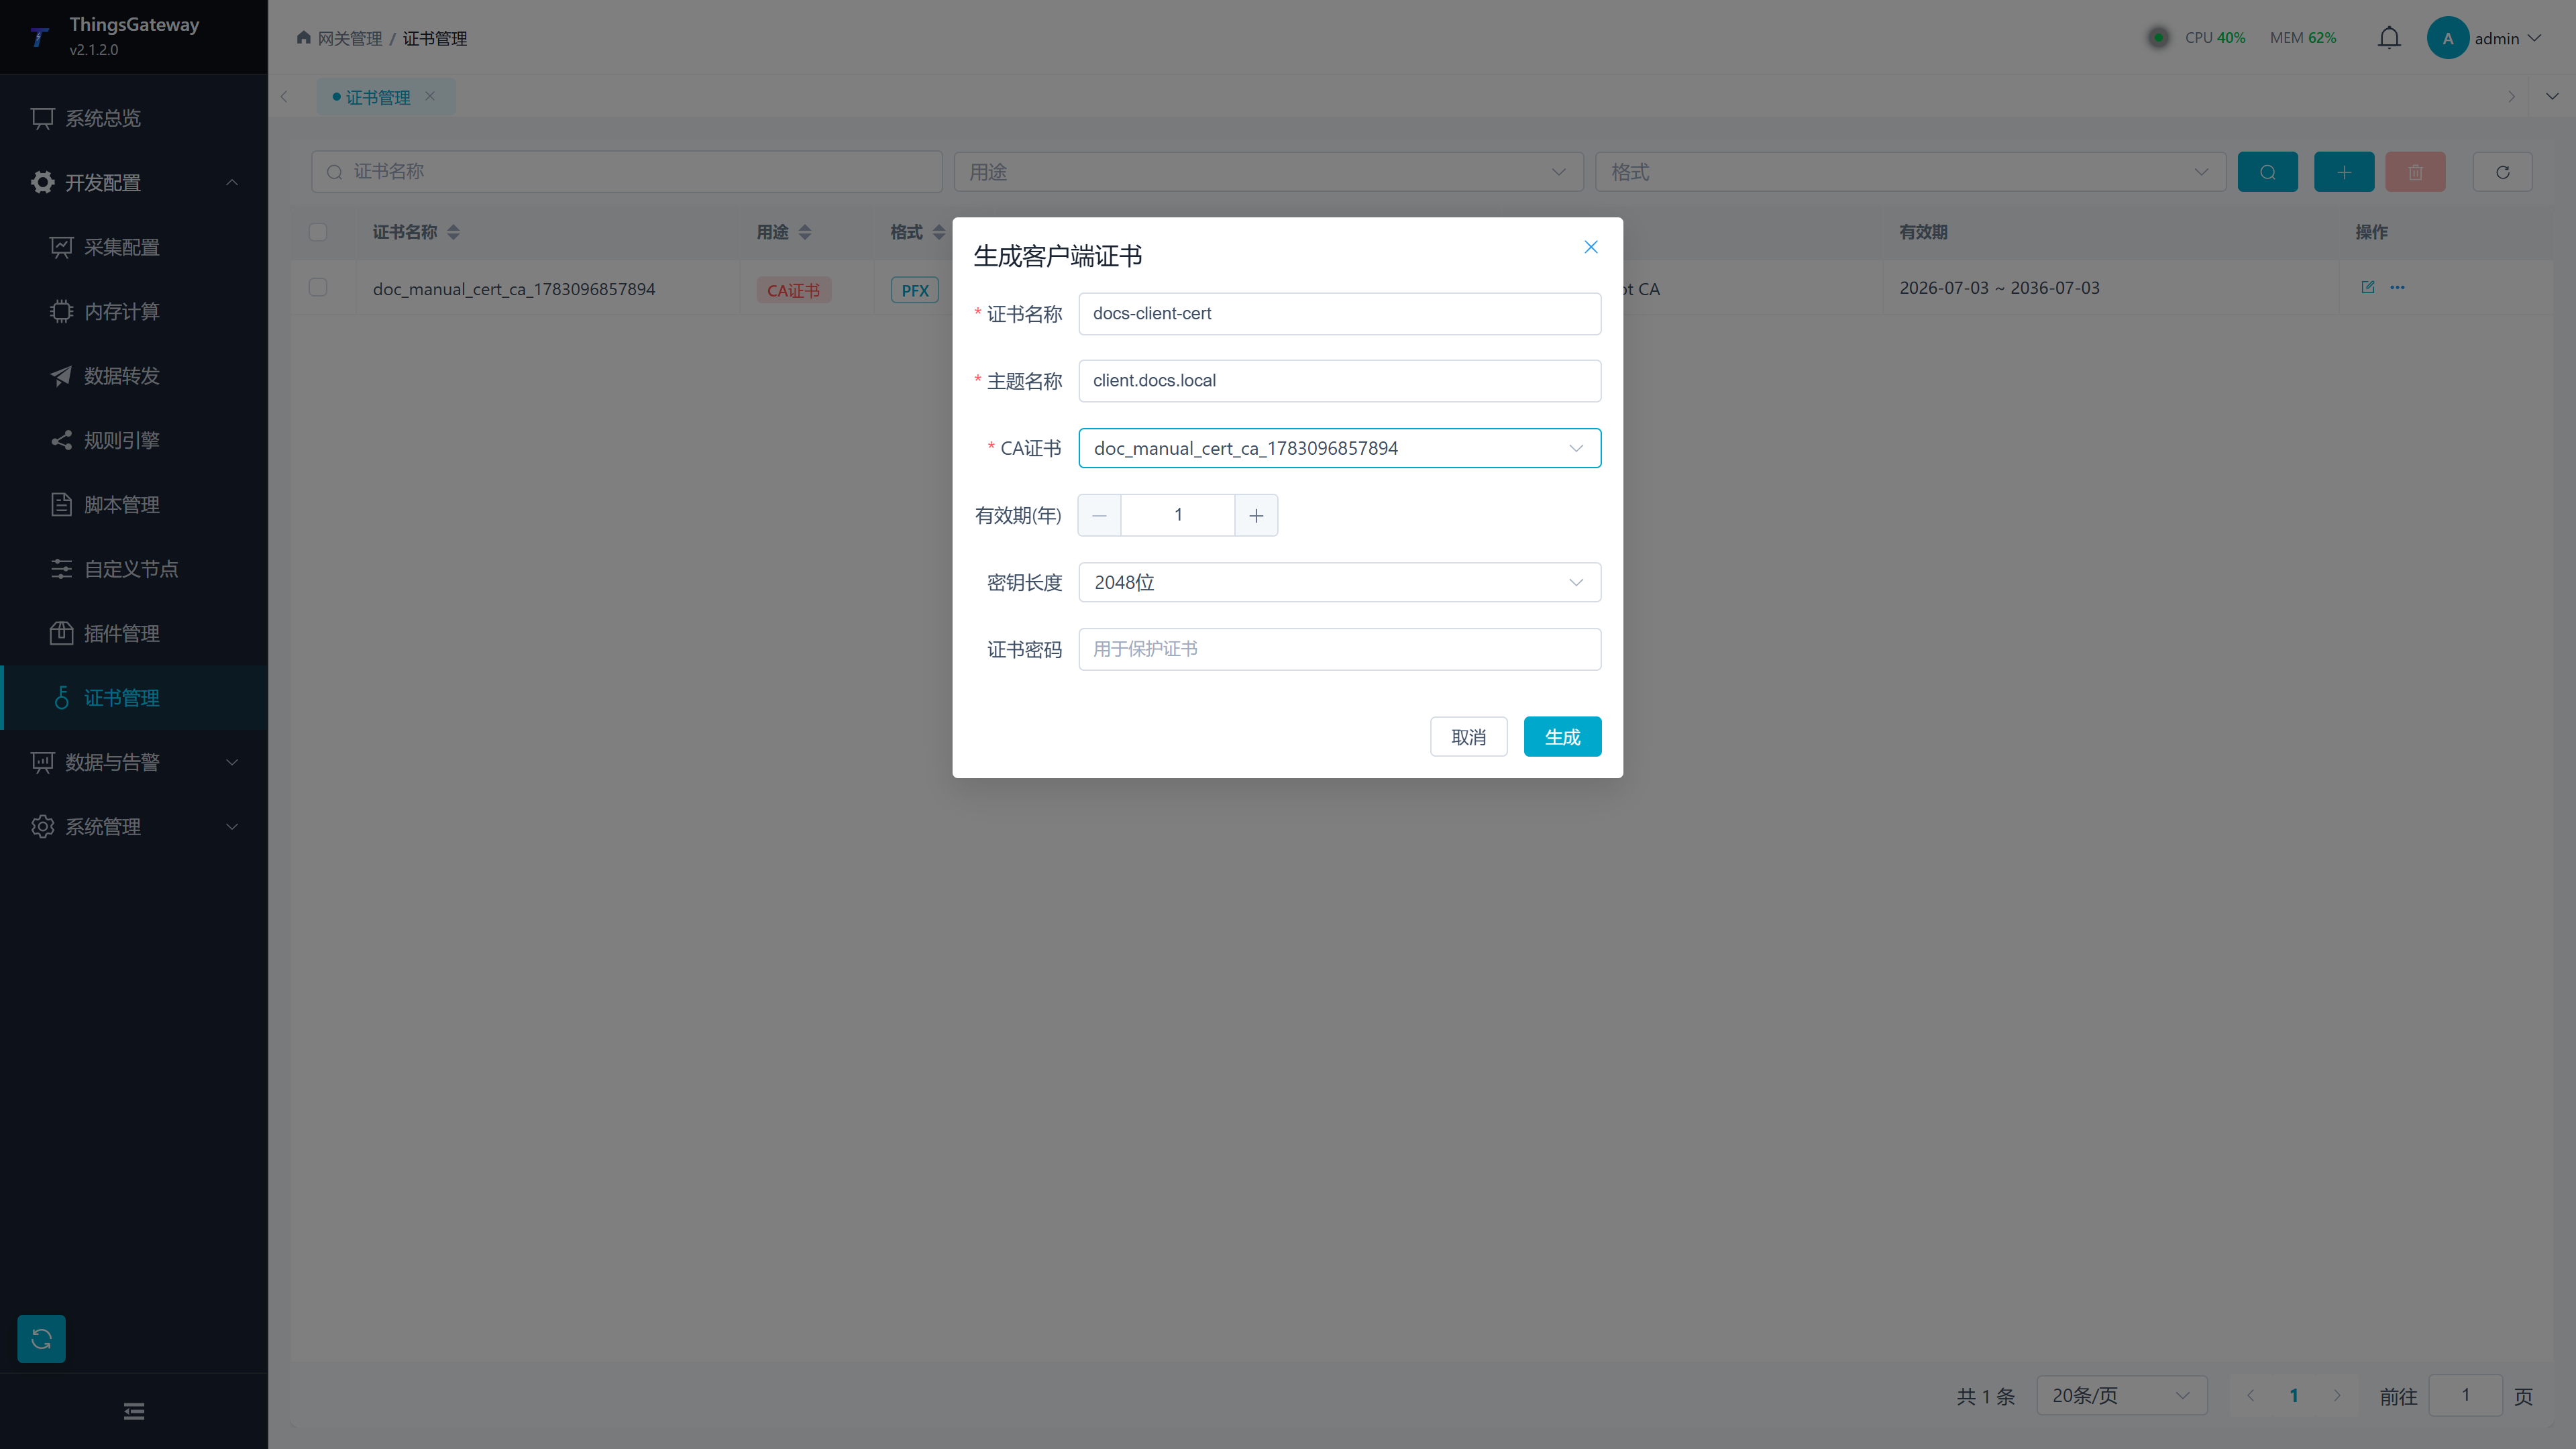
客户端证书用于双向认证场景,例如 OPC UA 客户端证书、MQTT 客户端证书或其他需要 mTLS 的外部系统。生成前同样需要先准备 CA 证书。
配置项
| 字段 | 说明 |
|---|---|
| 证书名称 | 客户端证书在系统内的唯一名称。 |
| 主题名称 | 客户端身份名称,可填写客户端应用名、设备名或外部系统标识。 |
| CA证书 | 用于签发该客户端证书的 CA 证书。 |
| 有效期 | 证书有效期,单位为年,界面限制为 1 到 10。 |
| 密钥长度 | 可选择 2048 位或 4096 位。 |
| 证书密码 | 可选。用于保护客户端证书私钥。 |
导出证书
点击证书列表中的"导出"按钮打开导出对话框:
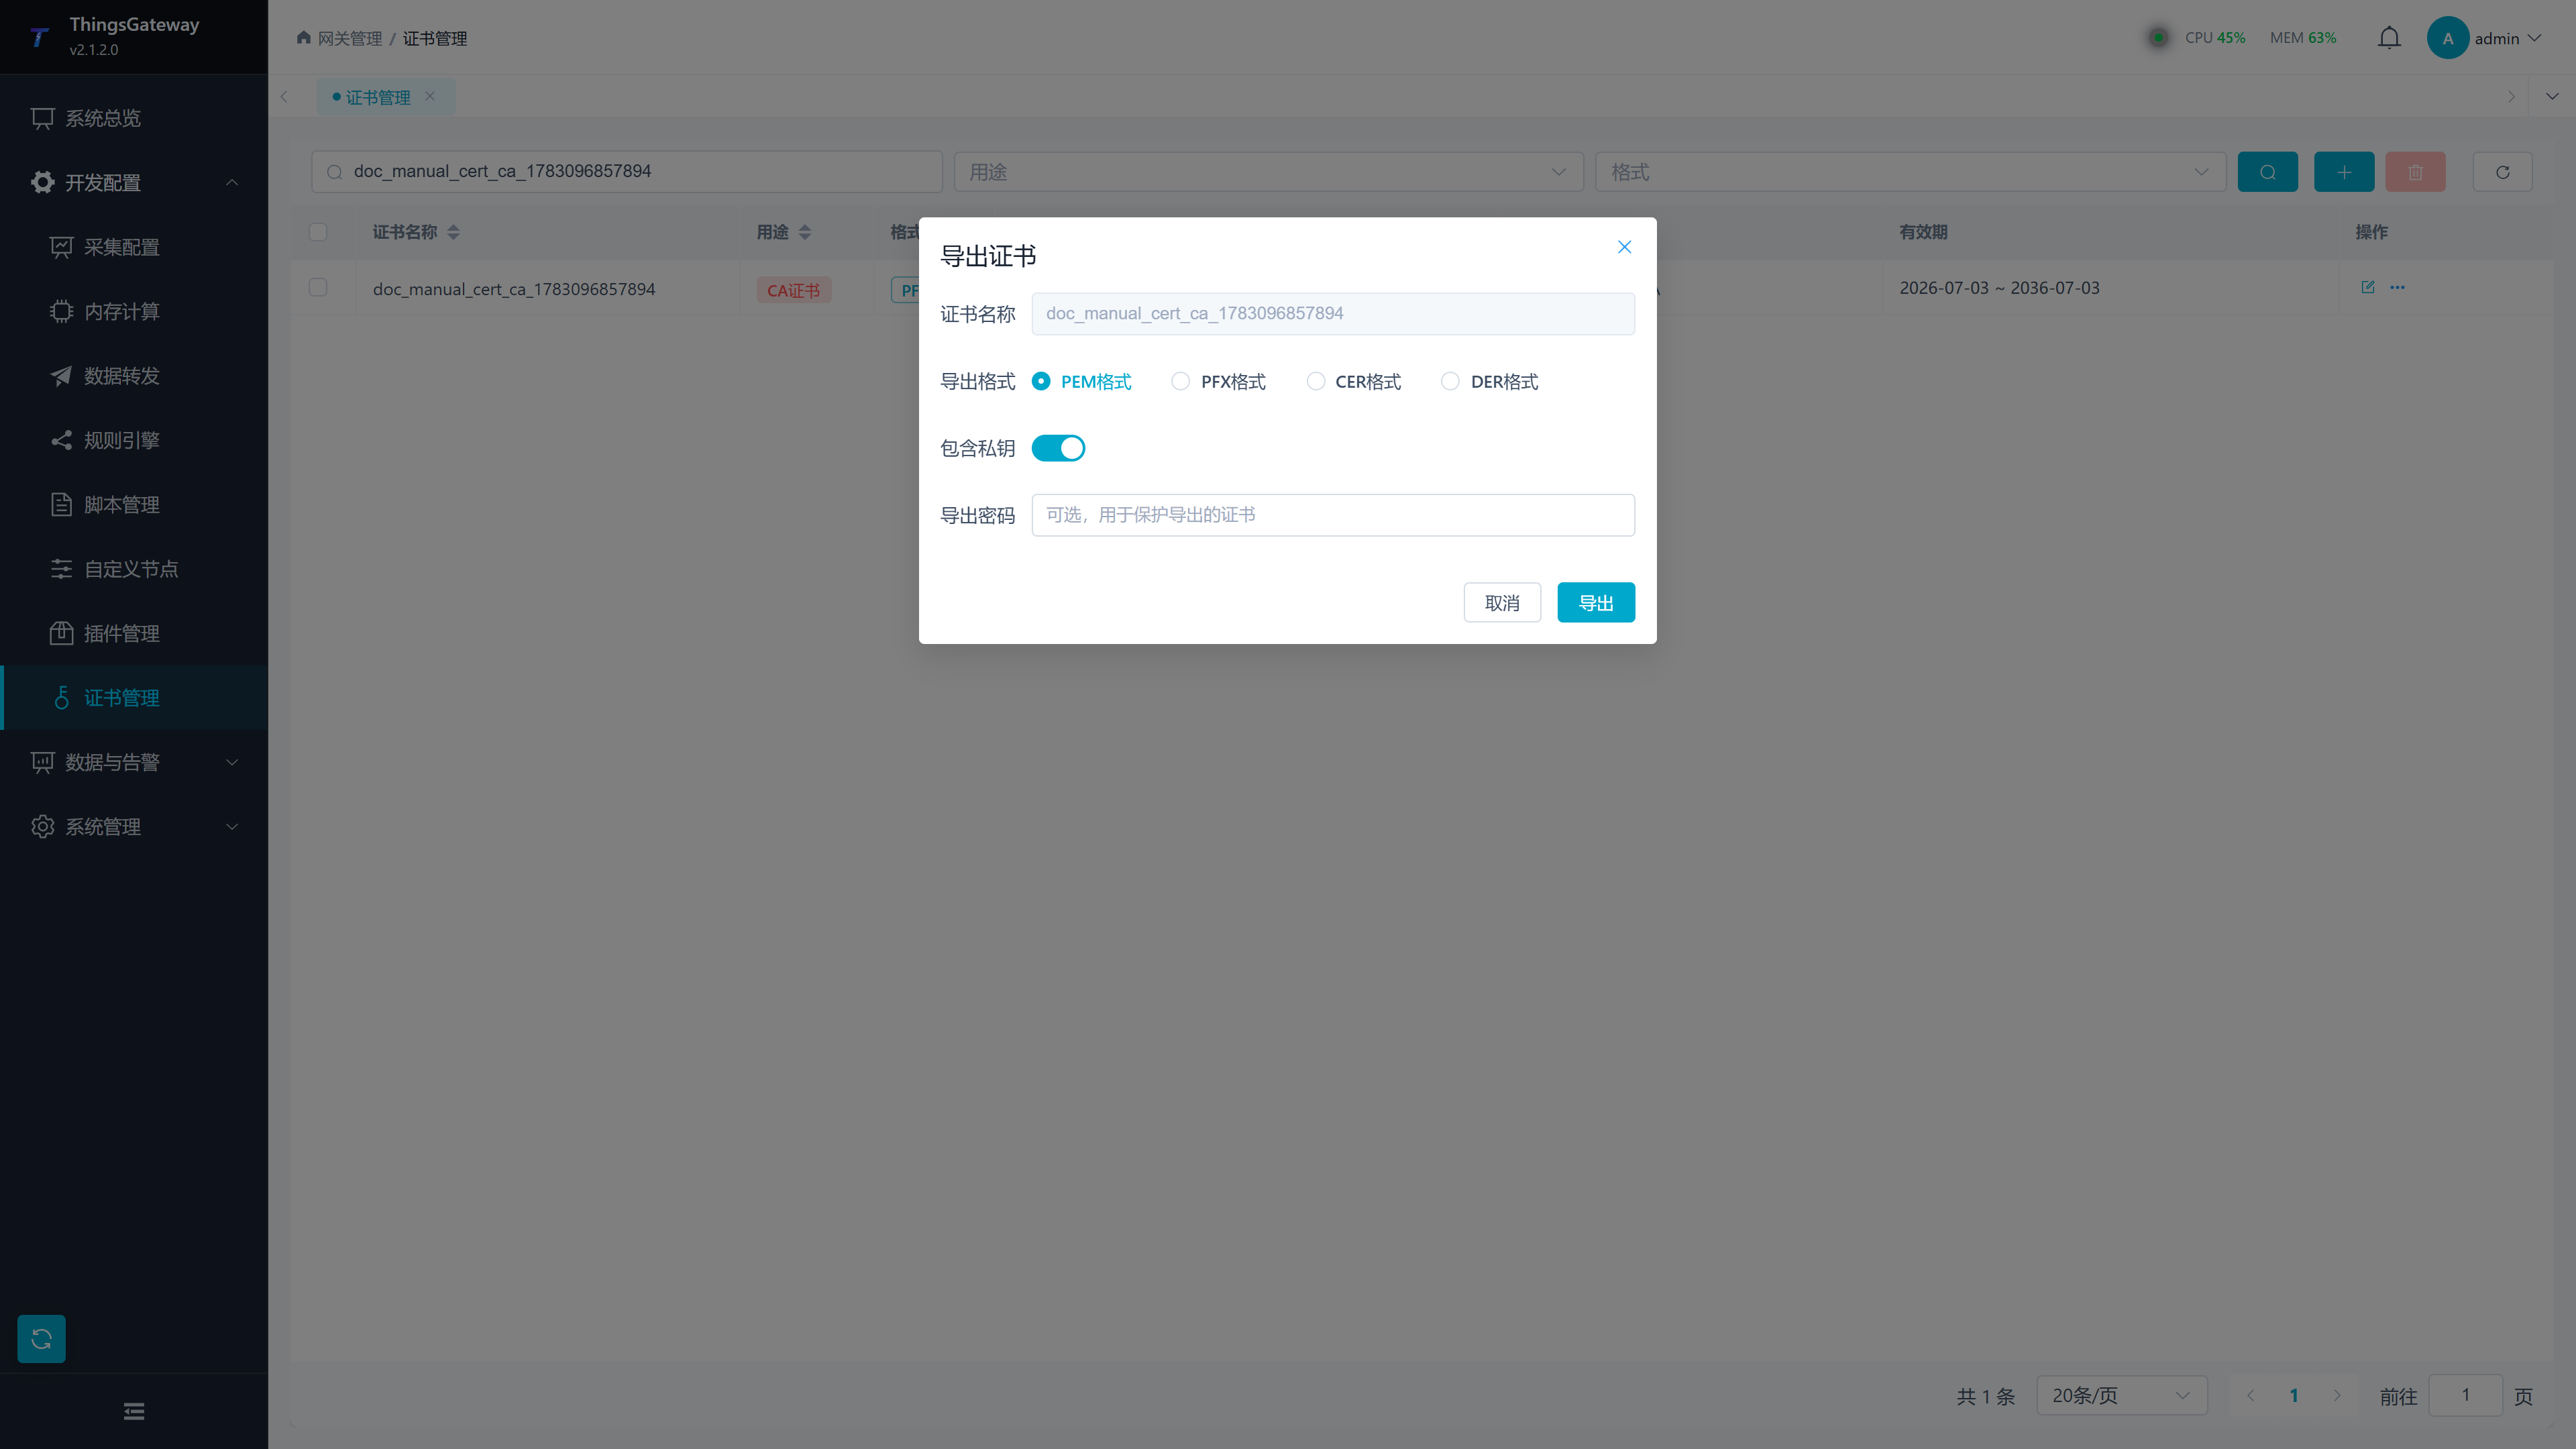
导出配置
| 字段 | 说明 |
|---|---|
| 导出格式 | PEM/PFX/CER/DER |
| 包含私钥 | 仅 PEM 格式显示。开启后导出内容包含私钥,适合迁移到其他网关或客户端。 |
| 导出密码 | 可选。导出 PFX 或需要保护私钥时填写。 |
导出格式说明
| 格式 | 说明 |
|---|---|
| PEM | Base64 编码的文本格式,常用于Linux系统 |
| PFX | 二进制格式,包含证书和私钥,常用于Windows系统 |
| CER | 二进制格式,仅包含证书 |
| DER | 二进制格式,仅包含证书 |
导出结果
导出成功后,将显示证书详情和导出内容:
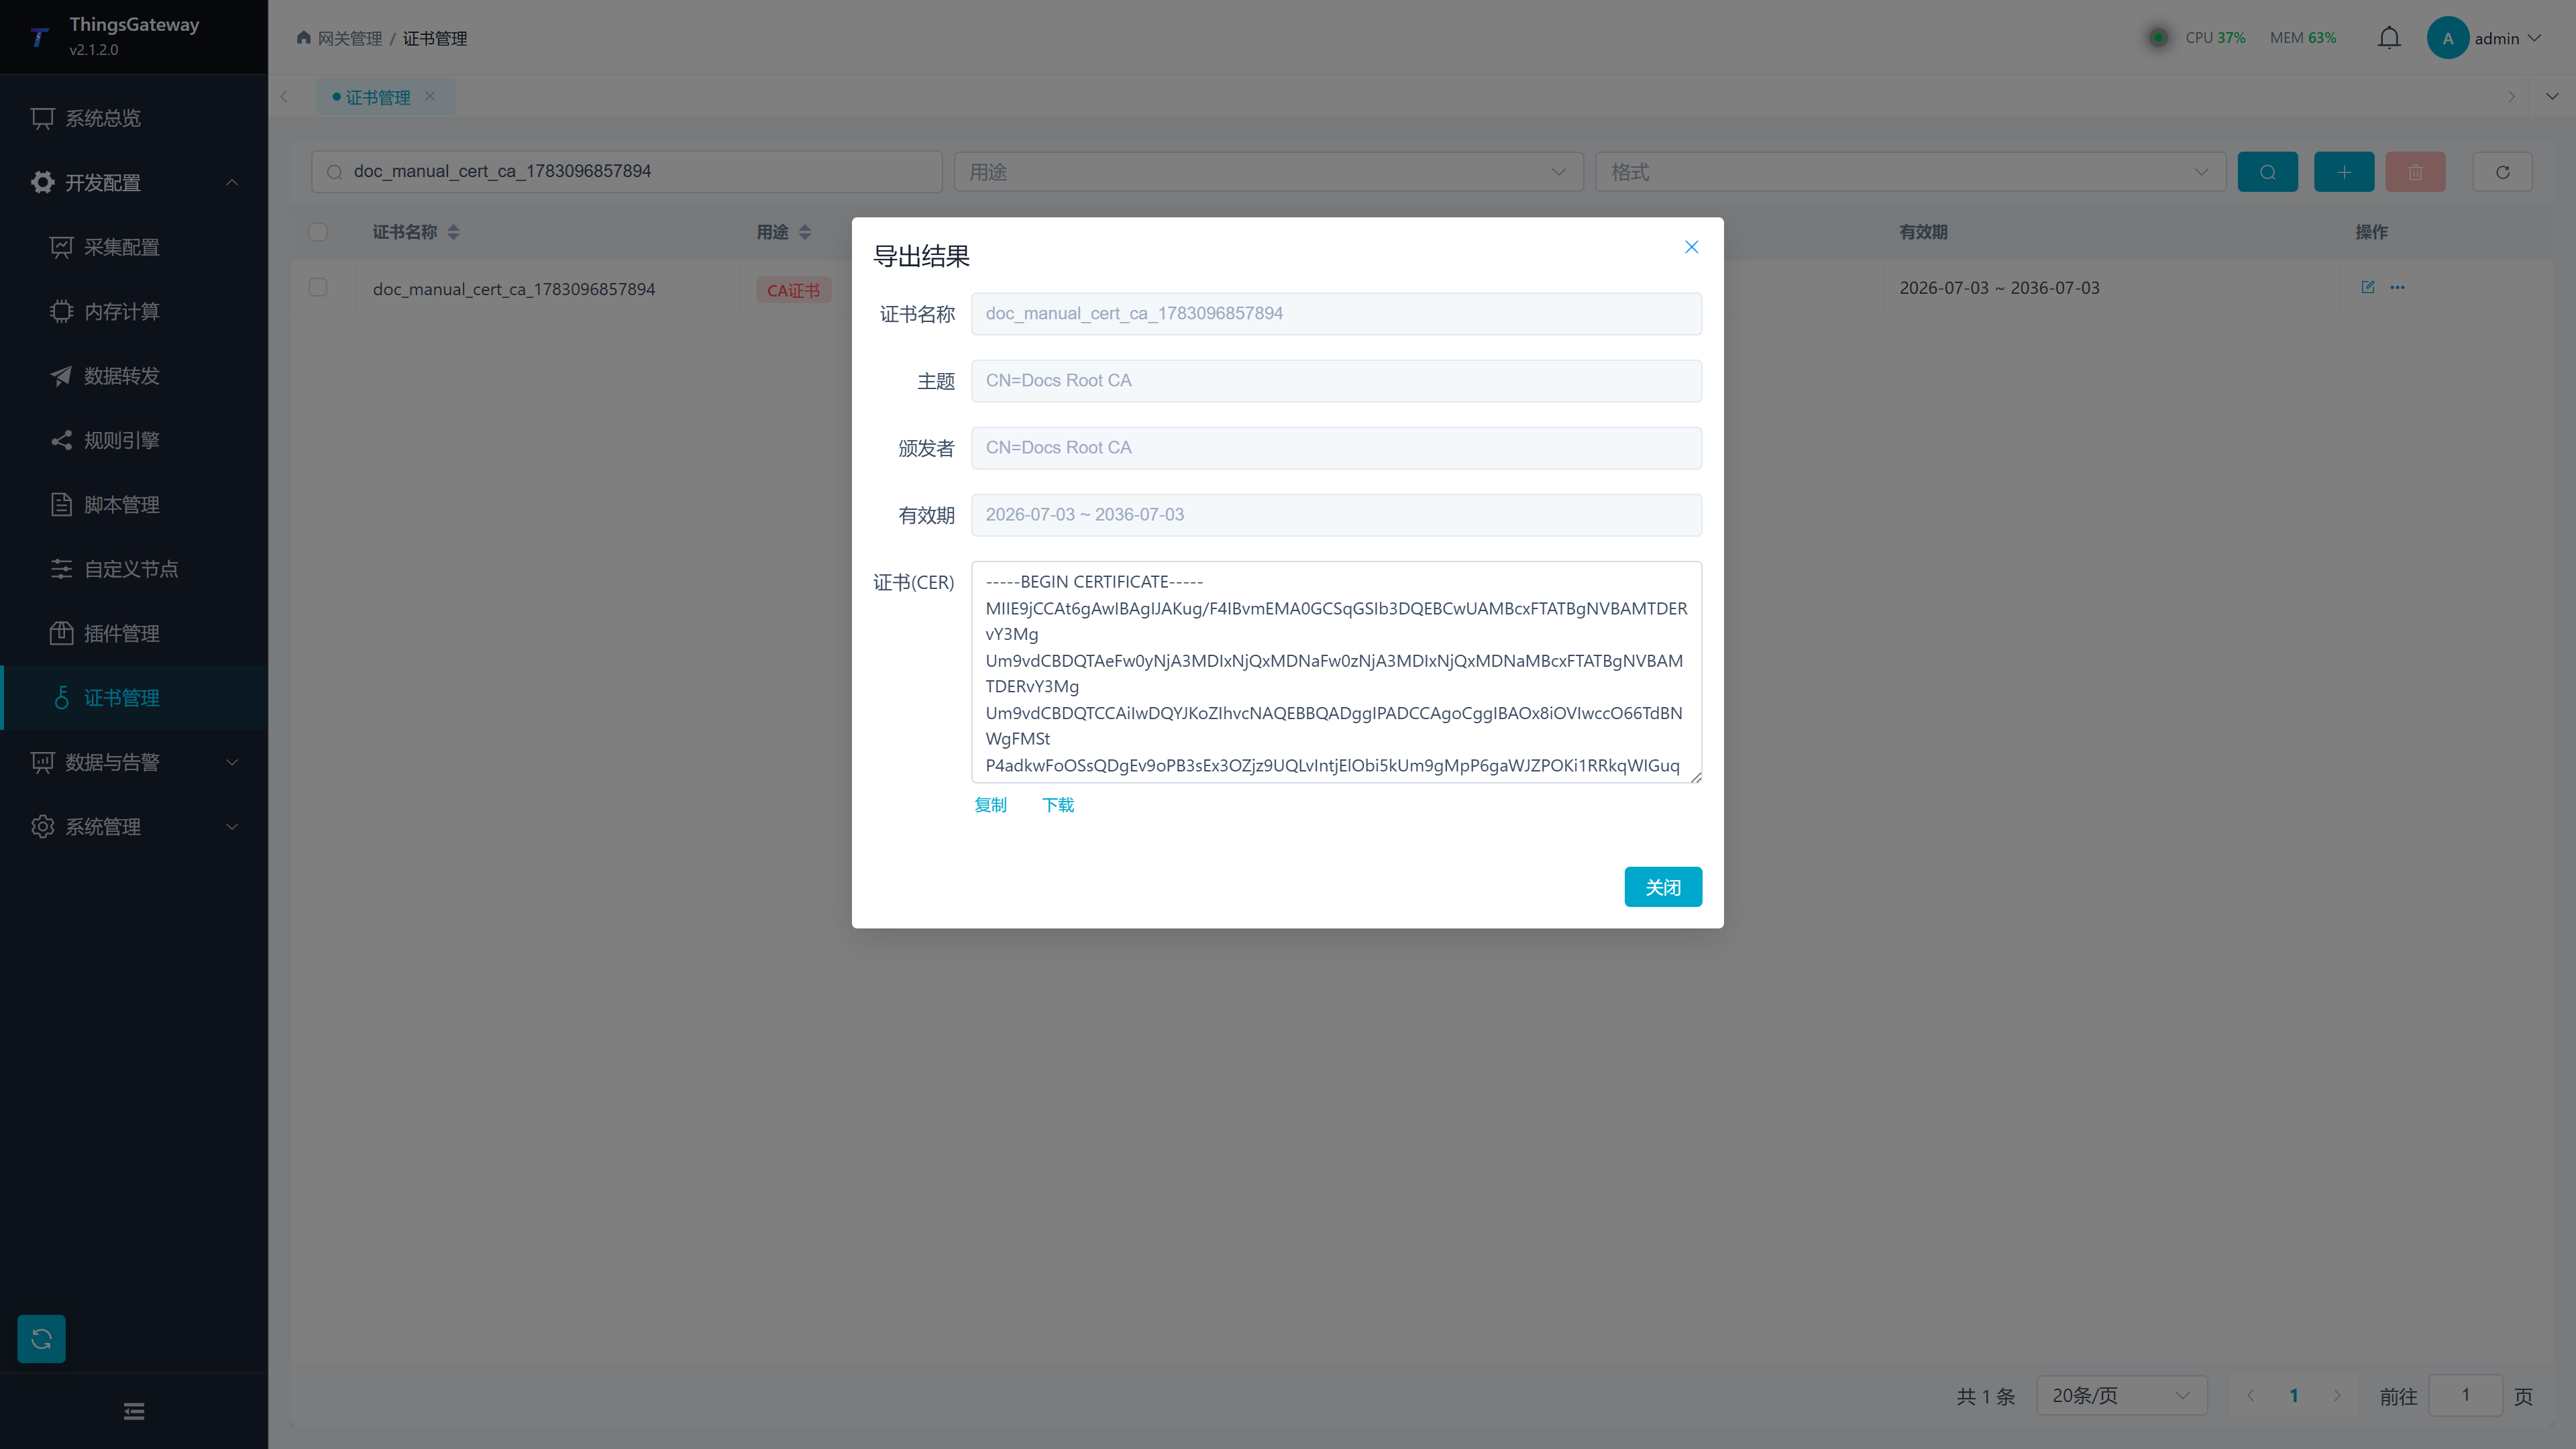
| 内容 | 说明 |
|---|---|
| 证书(PEM) | PEM格式的证书内容,支持复制和下载 |
| 私钥(PEM) | PEM格式的私钥内容,支持复制和下载 |
| PFX文件 | PFX格式的二进制文件下载 |
| CER内容 | CER格式的证书内容 |
| DER文件 | DER格式的二进制文件下载 |
包含私钥的 PEM 或 PFX 文件应按敏感文件管理。导出后不要通过普通聊天工具、公开网盘或未加密邮件传递;证书密码应与证书文件分开保存。
保存与验证
- 保存或上传后刷新证书列表,确认名称、用途、颁发者和有效期与预期一致。
- 在使用该证书的插件或服务中重新选择证书并保存配置。
- 启用目标服务,完成一次 TLS 连接;服务端和客户端均应显示握手成功。
- 使用私有 CA 时,确认对端只信任预期 CA;启用吊销检查时确认运行环境能够完成检查。
通过标准:证书未过期、用途匹配、私钥可用且真实 TLS 连接成功。证书出现在列表中只证明已经保存,不代表通信握手通过。
常见问题
| 现象 | 处理建议 |
|---|---|
| 上传后找不到证书 | 清空筛选并刷新,确认名称唯一、文件格式和密码正确。 |
| TLS 握手失败 | 检查证书用途、有效期、目标主机名、完整证书链和两端系统时间。 |
| 客户端证书被拒绝 | 检查服务端信任的 CA、客户端证书签发者和证书指纹限制。 |
| 导出文件无法使用 | 核对导出格式、是否包含私钥及导出密码;只含公钥的 CER/DER 不能代替客户端私钥证书。 |