中心与边缘部署全流程
本页带你完成一个中心和一个边缘现场的部署:现场 Gateway 采集设备,中心 Gateway 汇聚数据,Studio 负责工程发布和远程维护。 先让一个现场、一个测试点完整运行,再扩展其他现场和点位。
首次部署按以下顺序操作:
安装服务 → 接入现场 → 发布并验证采集工程 → 选择转发变量 → 配置数据同步 → 验收。
主流程采用 Studio 自动配置 SyncBridge。需要 MQTT 时,在部署前选好对应路线;管理 HTTPS、手动配置和日常维护放在后面的按需章节。
部署前:确认角色、网络与账号
中心和现场分别安装什么
| 部署位置 | 安装内容与用途 |
|---|---|
| 中心管理机 | Studio:保存和编辑工程、登记现场、发布工程、配置数据同步。 |
| 中心数据机 | Watchdog(含 Gateway):Watchdog 守护进程;Gateway 持续接收现场数据。可与 Studio 同机,使用独立目录、进程和不冲突的监听端口。 |
| 每个边缘现场 | Watchdog(含 Gateway):Watchdog 接收工程并守护进程;Gateway 采集现场设备、向中心发送数据。 |
需要先完成两件不同的事:管理接入让 Studio 能维护现场,数据同步让现场变量进入中心 Gateway。现场列表显示在线,只说明管理连接可用。
中心 Gateway 应独立运行。Studio 的工程运行时用于开发调试,切换工程会切换该运行时,不适合作为长期汇聚数据的中心。
选择一条数据路线
| 现场条件 | 本次采用的路线 |
|---|---|
| 两端都是 TGateway,需要同步点位配置和最新值 | SyncBridge:按第 1~6 步操作,在第 5 步选择 SyncBridge。无需外部 Broker。 |
| 两端都是 TGateway,需要通过 MQTT 汇聚,中心可开放监听端口 | GatewayMqtt 自动配置:同样完成第 1~6 步,第 5 步改选 GatewayMqtt。无需外部 Broker。 |
| 已有统一 MQTT Broker,或中心和现场都只能主动出站 | 完成第 1~4 步,再按共享 Broker 接入配置,最后回到第 6 步验收。 |
同一批变量首次只配置一条路线,便于核对来源和排查问题。第三方设备上报自定义 JSON 时,先按第三方 MQTT 设备接入采集为现场变量,再加入同步范围。
准备地址、端口和账号
以下以 center.example.com 为中心地址、192.168.10.20 为现场地址。请替换为实际域名或 IP;截图中的 localhost 和高位端口仅用于同机示例。
| 入口 | 地址示例与访问方向 |
|---|---|
| Studio 网页 / API | http://center.example.com:5100;运维浏览器访问,主动接入的现场 Watchdog 也需能访问。 |
| 中心 Watchdog | http://center.example.com:6200;用于检查和维护中心 Gateway 进程。 |
| 中心 Gateway 网页 / API | http://center.example.com:6100;Studio 通过此地址配置中心。 |
| 现场 Watchdog | http://192.168.10.20:6200;Studio 直连访问,或通过管理隧道访问。 |
| 现场 Gateway 网页 / API | http://192.168.10.20:6100;浏览器和 Studio 直连访问,或通过管理隧道访问。 |
| Studio 管理隧道 Broker | 中心 7789;仅“边缘主动连接中心”方式需要,现场 Watchdog 主动连接。 |
| 管理隧道映射端口 | 接入后分别生成 Watchdog、Gateway 的对外端口;按实际分配结果放行。 |
| SyncBridge 数据端口 | 例如中心 7777;现场 Gateway 主动连接。与管理隧道端口分别配置。 |
| Gateway MQTT 数据端口 | 例如中心 1883;仅 MQTT 路线需要。使用 TLS 时可另规划 8883,端口号本身不会开启 TLS。 |
防火墙按表中的访问方向放行。反向管理隧道可用于没有公网入站地址的现场;现场仍需能访问中心 Studio、隧道 Broker 和所选数据端口。
准备三类账号:Studio 账号用于登录中心管理页;Watchdog 账号用于登记现场和部署工程;Gateway 账号用于配置采集和连接两端数据同步。中心与现场分别使用各自的账号,Watchdog 与 Gateway 的密码不能混用。
如需管理网页 HTTPS 或管理隧道 TLS,先完成管理链路加密,再接入现场。仅需加密现场数据时,可直接在第 5 步开启“使用 TLS”。
1. 安装并启动中心和现场
操作位置:中心管理机、中心数据机、现场网关电脑。
- 在下载中心下载与各机器操作系统、CPU 架构匹配的发布包。中心管理机使用 Studio;中心数据机和现场使用 Watchdog(含 TGateway)。两端使用相同的当前发布版本。
- 按快速开始安装所需运行环境,完整解压发布包。在中心数据机和现场分别启动 Watchdog,保留包内的
GatewayApp目录。 - 在中心管理机从完整发布目录启动
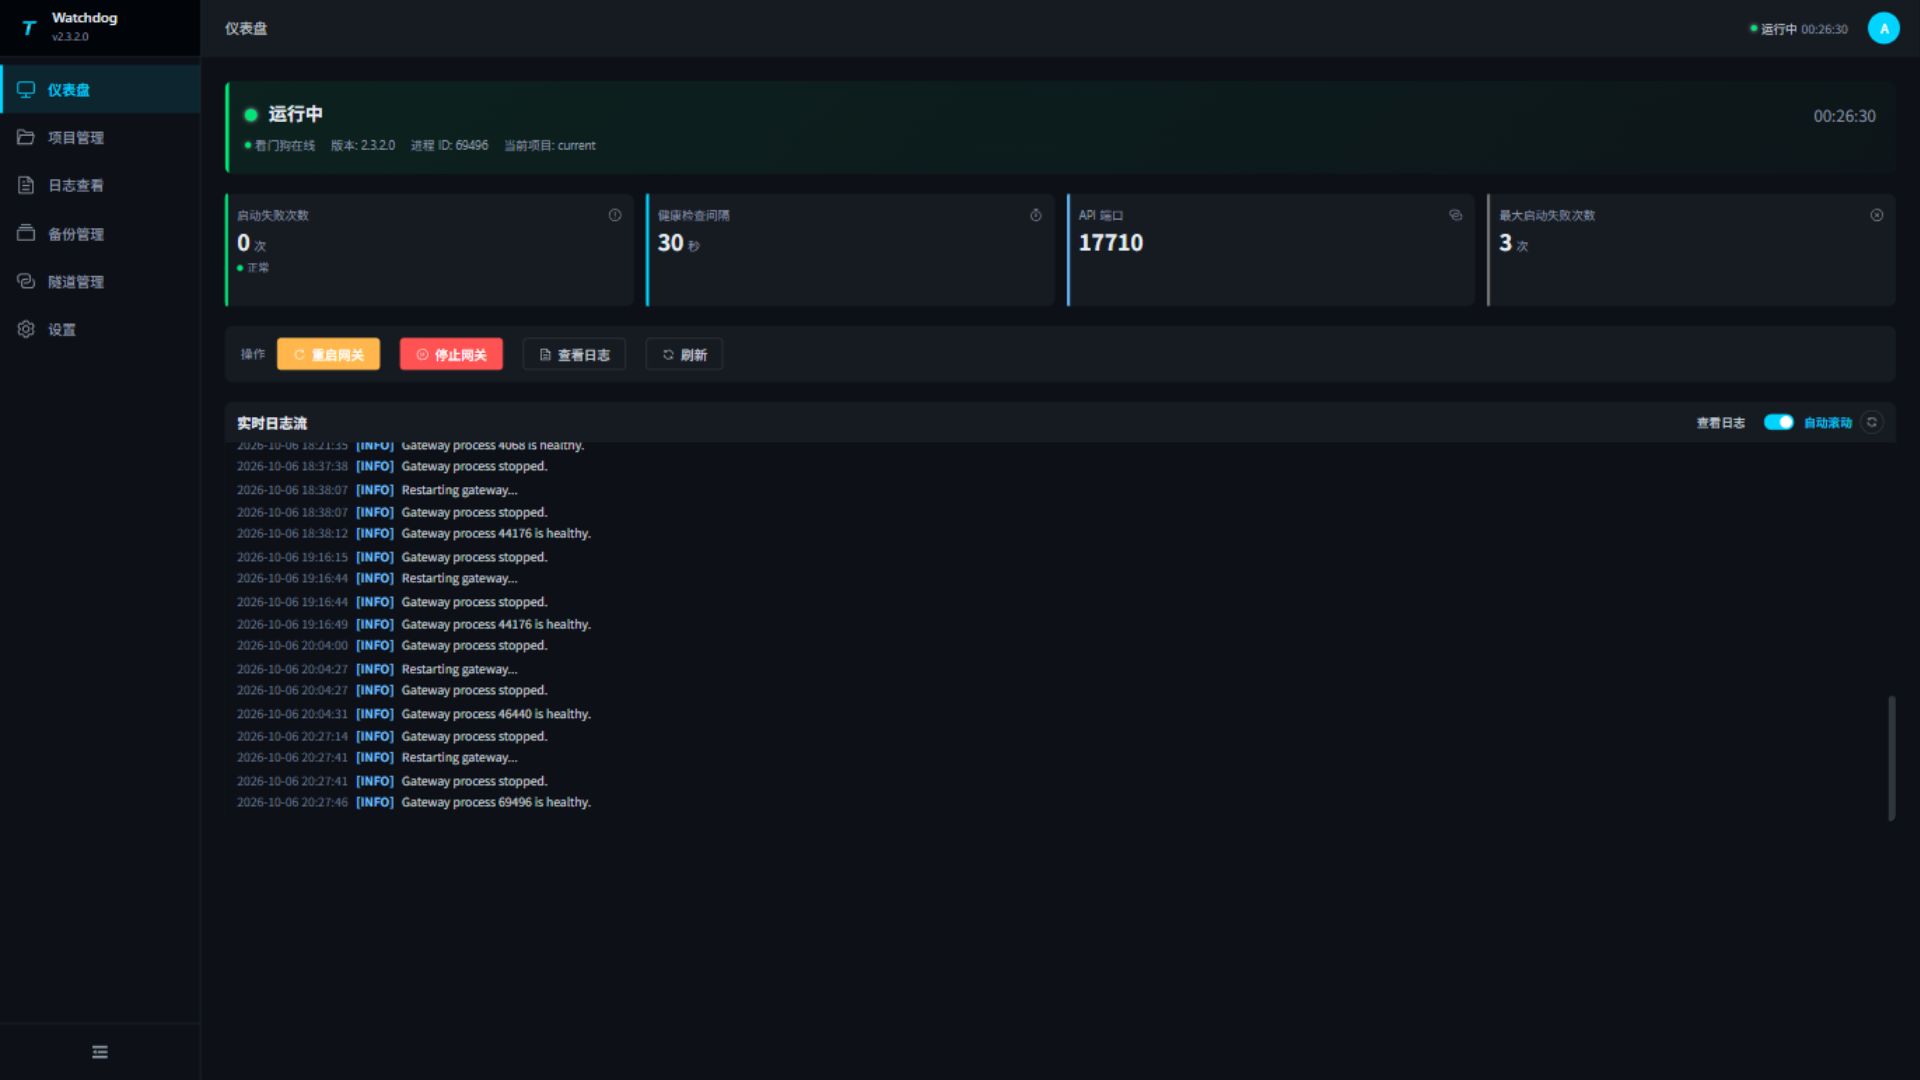
TGateway.Studio.exe(Windows)或./TGateway.Studio(Linux),打开实际监听地址,通常为http://center.example.com:5100。 - 分别登录中心和现场的 Watchdog,确认“仪表盘”显示 Gateway 运行中,再通过实际 API 端口打开 Gateway。使用交付账号;默认账号及首次初始化步骤见快速开始。
- 启动成功后,按开机自动启动配置 Watchdog 服务;Studio 也由中心服务管理机制持续运行。每个安装目录只运行一个宿主实例。
完成标准: Studio、中心 Watchdog、中心 Gateway、现场 Watchdog、现场 Gateway 均可登录;两端 Gateway 进程稳定运行,失败次数没有持续增加。
2. 让 Studio 能管理现场
操作位置:中心 Studio;使用主动连接时,还需操作现场 Watchdog。
在 Studio 打开“现场管理”,按网络条件选择下面一种方式。
方式 A:局域网或专线直连
适用于 Studio 能直接访问现场 Watchdog 和 Gateway 的网络。
- 点击“新增现场”,“维护连接”选择“局域网直连”。
- 填写现场名称、区域、Watchdog 服务地址、端口和 Watchdog 账号。IP 或域名与端口分开填写。
- 填写现场 Gateway 的实际端口。HTTPS 开关应与远端已有监听一致;勾选开关不会替远端创建 HTTPS 服务。
- 保存后点击“测试”。通过后进入下方“检查管理接入结果”。
方式 B:现场在内网,主动连接中心
适用于现场能访问中心,但中心无法直接访问现场管理端口的网络。
- 在 Studio 打开“内网穿透”,配置并启用 Broker。填写隧道端口、认证令牌及按需使用的访问密钥,选择 TCP 或 TLS,保存并启动。具体字段见内网穿透。
- 回到“现场管理 → 新增现场”,选择“边缘主动连接中心”。填写中心可访问主机、现场 Watchdog 和 Gateway 的实际端口、Watchdog 账号;中心主机只填写域名或 IP。
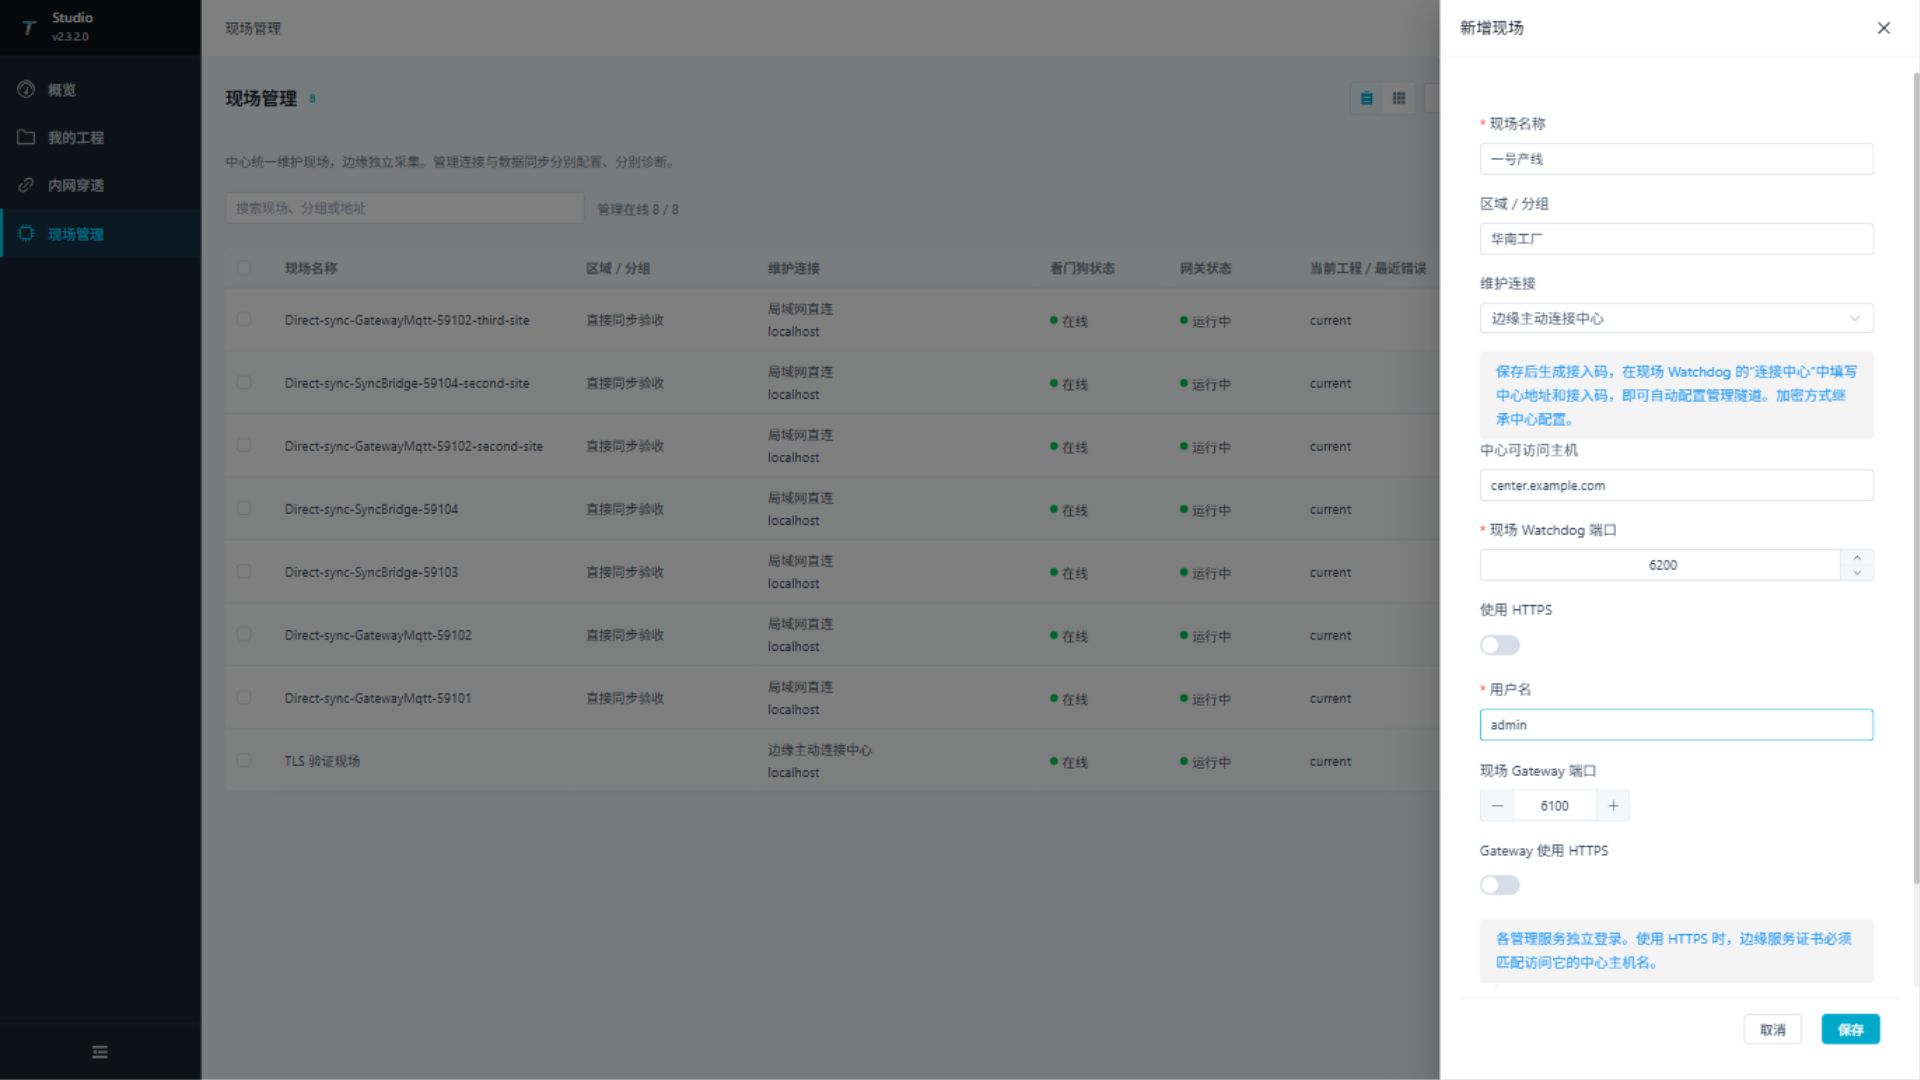
- 保存后,在该现场的“操作”中点击“生成现场接入码”。核对给出的中心 Studio 地址可从现场访问。
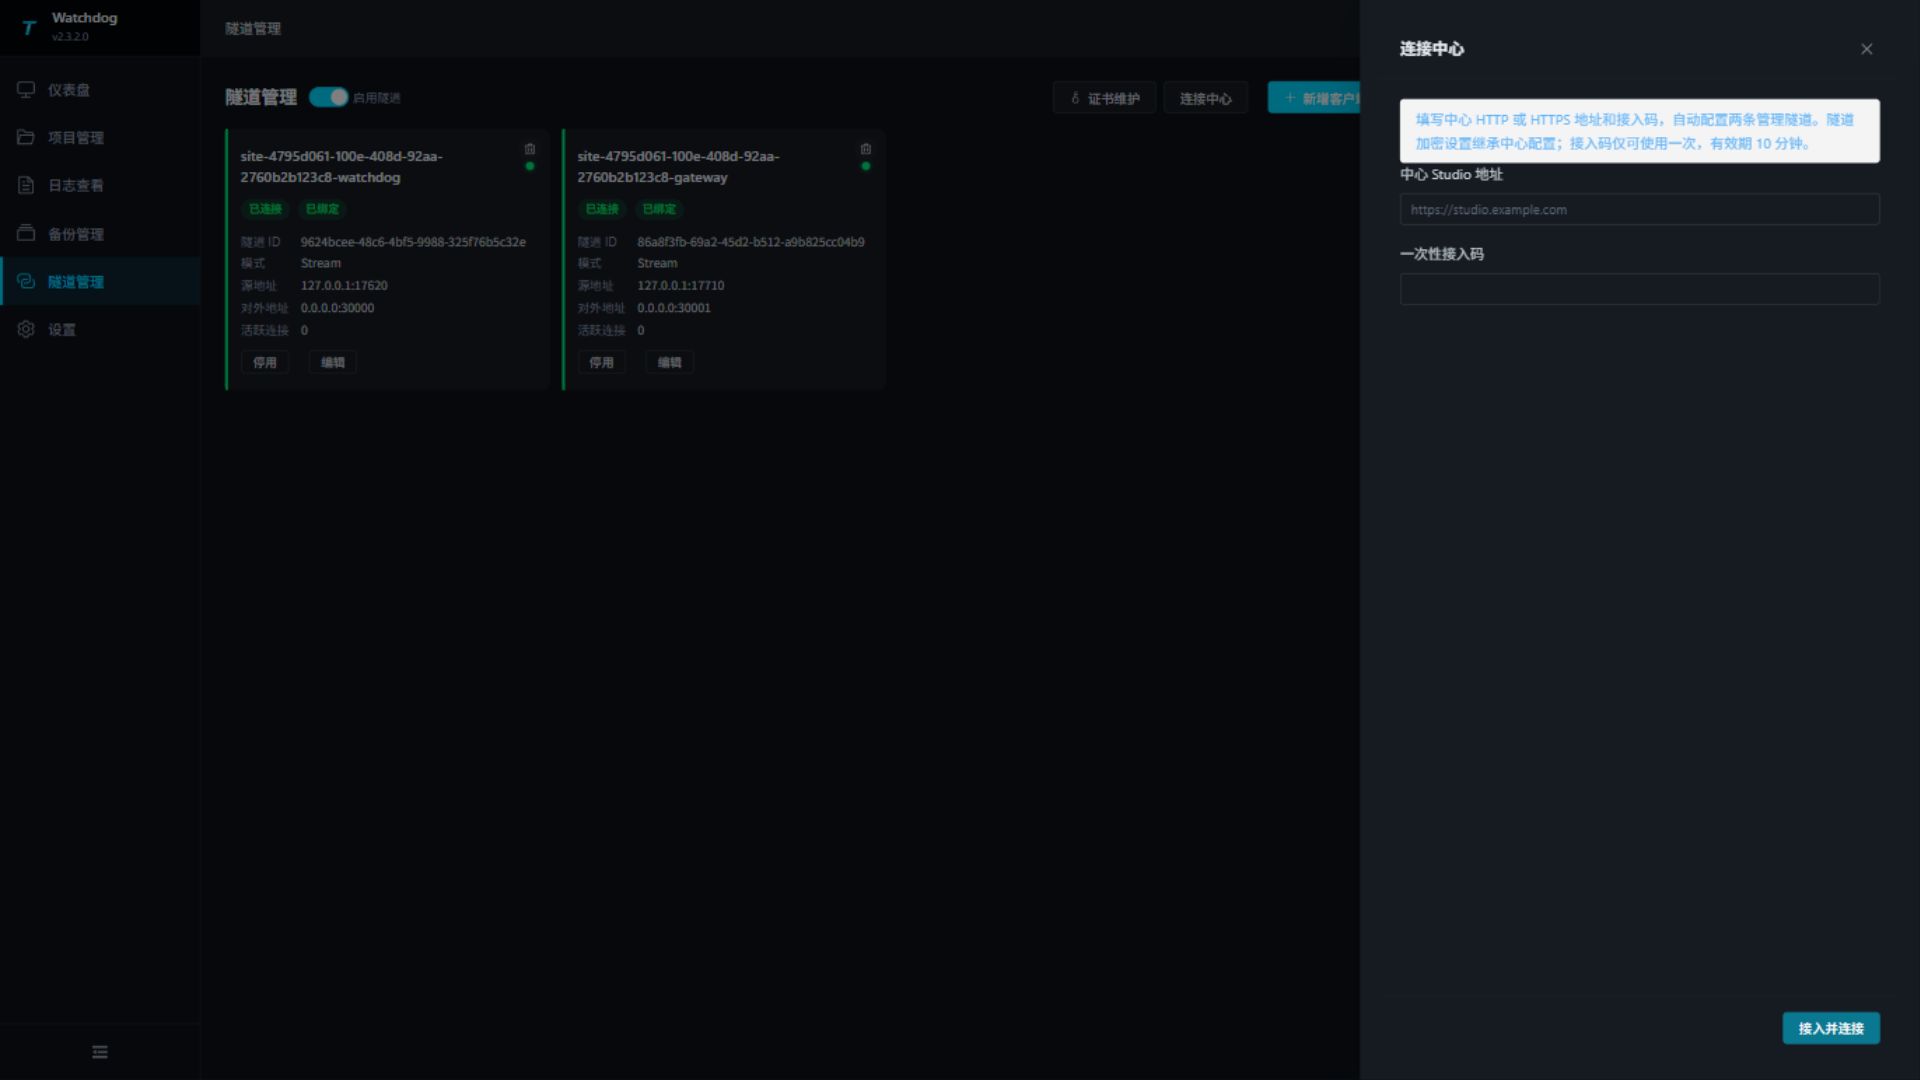
- 在现场 Watchdog 打开“隧道管理 → 连接中心”,填入该中心 HTTP/HTTPS 地址和接入码,点击“接入并连接”。
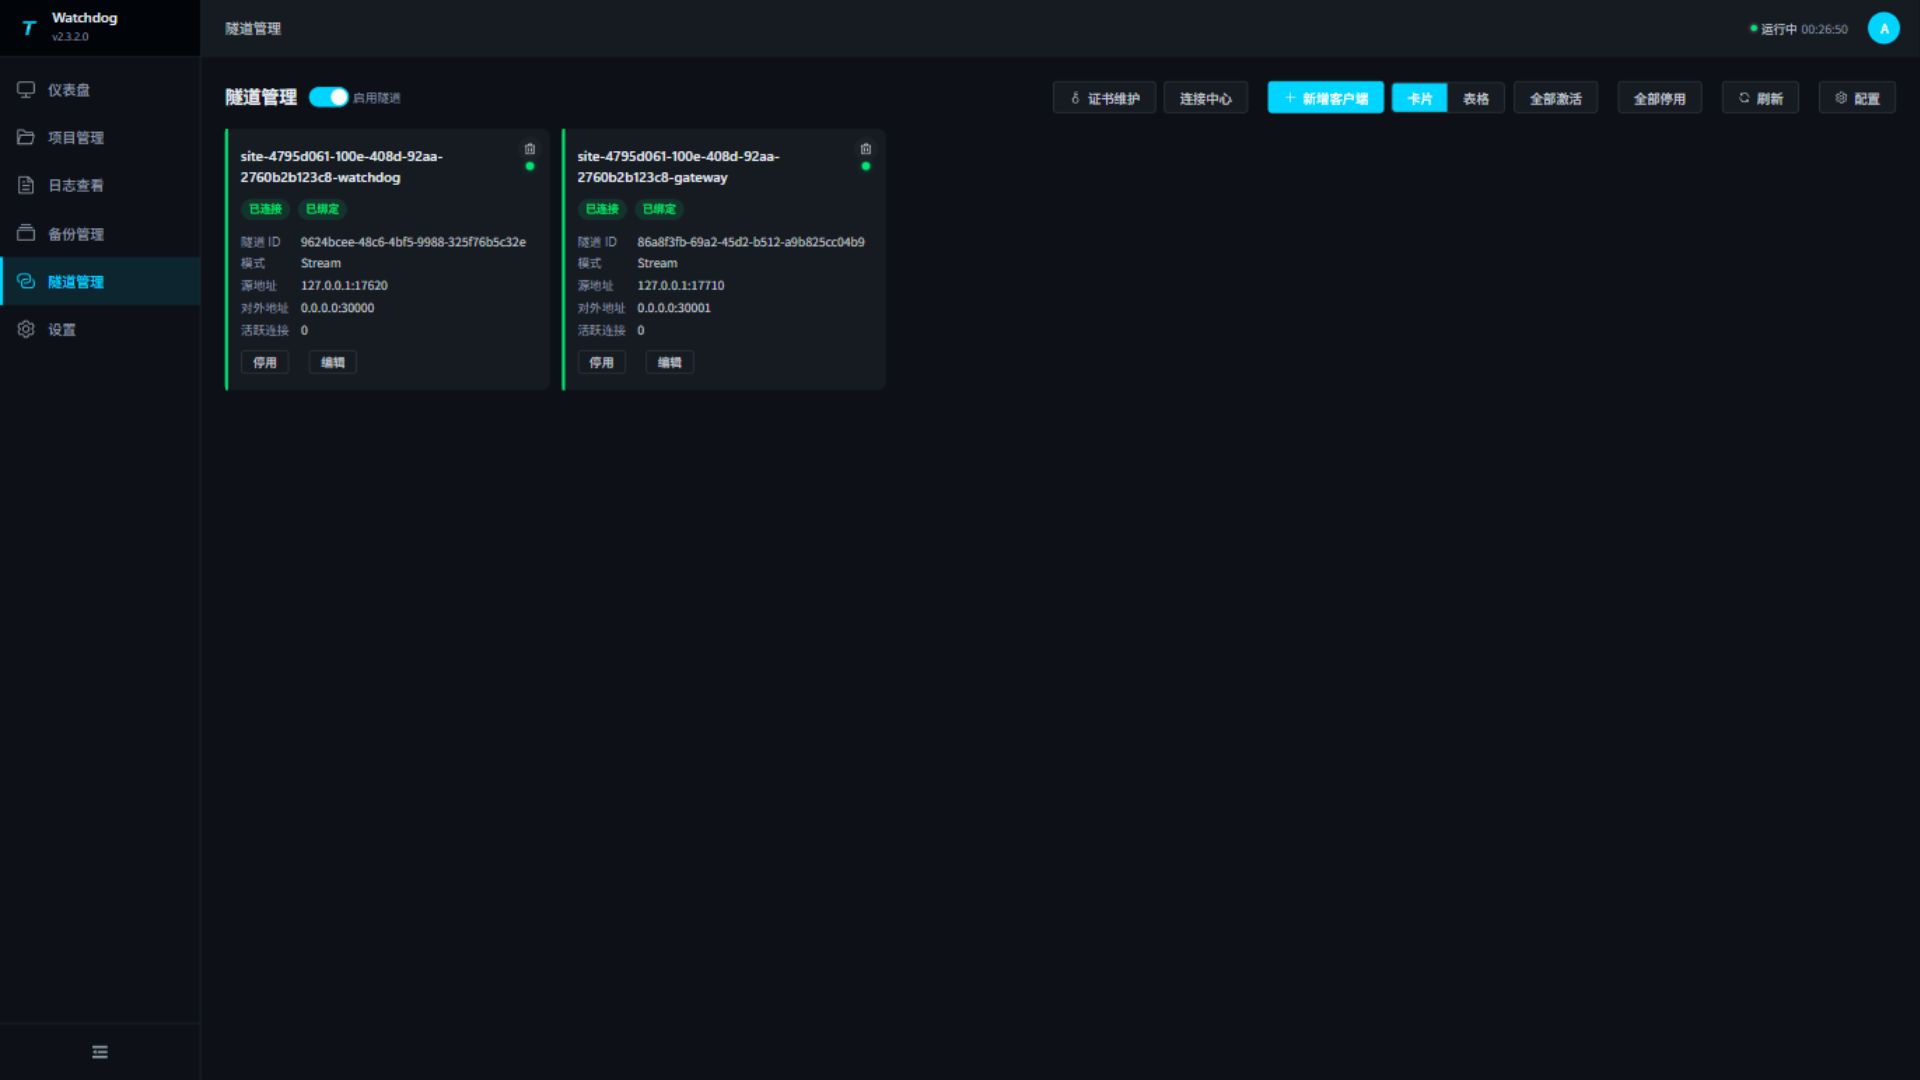
- 等待 Watchdog、Gateway 两条管理隧道均显示 已连接、已绑定。核对源端口与对外端口,按实际分配结果放行中心端口。
接入码有效期为 10 分钟,只能使用一次。重新生成、修改或删除现场及 Studio 重启会使未使用的码失效;失效后重新生成即可。
检查管理接入结果
回到 Studio 对该现场点击“测试”,确认 Watchdog 在线、Gateway 运行中。分别打开“网关界面”和“操作 → 现场运维”,使用对应账号登录,核对确实是目标现场。
完成标准: 能从 Studio 打开正确现场的 Gateway 和 Watchdog。此时已具备远程管理能力,接下来准备采集工程。
3. 发布工程,并在现场验证采集
操作位置:Studio 准备和发布工程;现场 Gateway 验证设备数据。
已有现场工程且采集正常时,直接检查本节的完成标准,再进入第 4 步。需要留档时,在 Studio 使用“我的工程 → 从网关下载”保存现场最新工程,避免后续上传旧工程覆盖现场修改。
在 Studio 准备采集工程
- 打开“我的工程 → 新建工程”,填写现场和用途;已有 ZIP 工程可选择“导入工程”。
- 启动该工程的运行时,进入 Gateway Web。
- 在“开发配置 → 采集配置”创建通道,填写现场设备的 IP、端口或串口参数;创建设备,选择采集插件并填写站号等属性。
- 新增一个测试变量,按设备手册填写地址、数据类型、读写权限、采集周期和必要的字节序,保存并启用。使用插件自带连接的设备时,连接参数在设备插件属性中填写,见采集配置。
没有实际 PLC 时,可以先用采集第一个点中的 Modbus 仿真器建立测试变量。中心无法访问现场 PLC 时,先完成配置,实际采集结果在发布后验证。
上传到现场 Watchdog
- 若现场已有工程,先在现场 Watchdog“备份管理”创建备份。
- 在 Studio 的工程操作中点击“上传”,选择第 2 步已测试成功的目标现场。
- “目标网关运行环境”填写现场对应的运行标识,例如
win-x64、linux-x64或linux-arm64,以现场操作系统和 CPU 架构为准。 - 首次部署或更新 Gateway 程序时勾选“更新RUNTIME”;仅配置变更按发布计划选择。“强制还原NuGet”仅在需要重新还原依赖时使用。
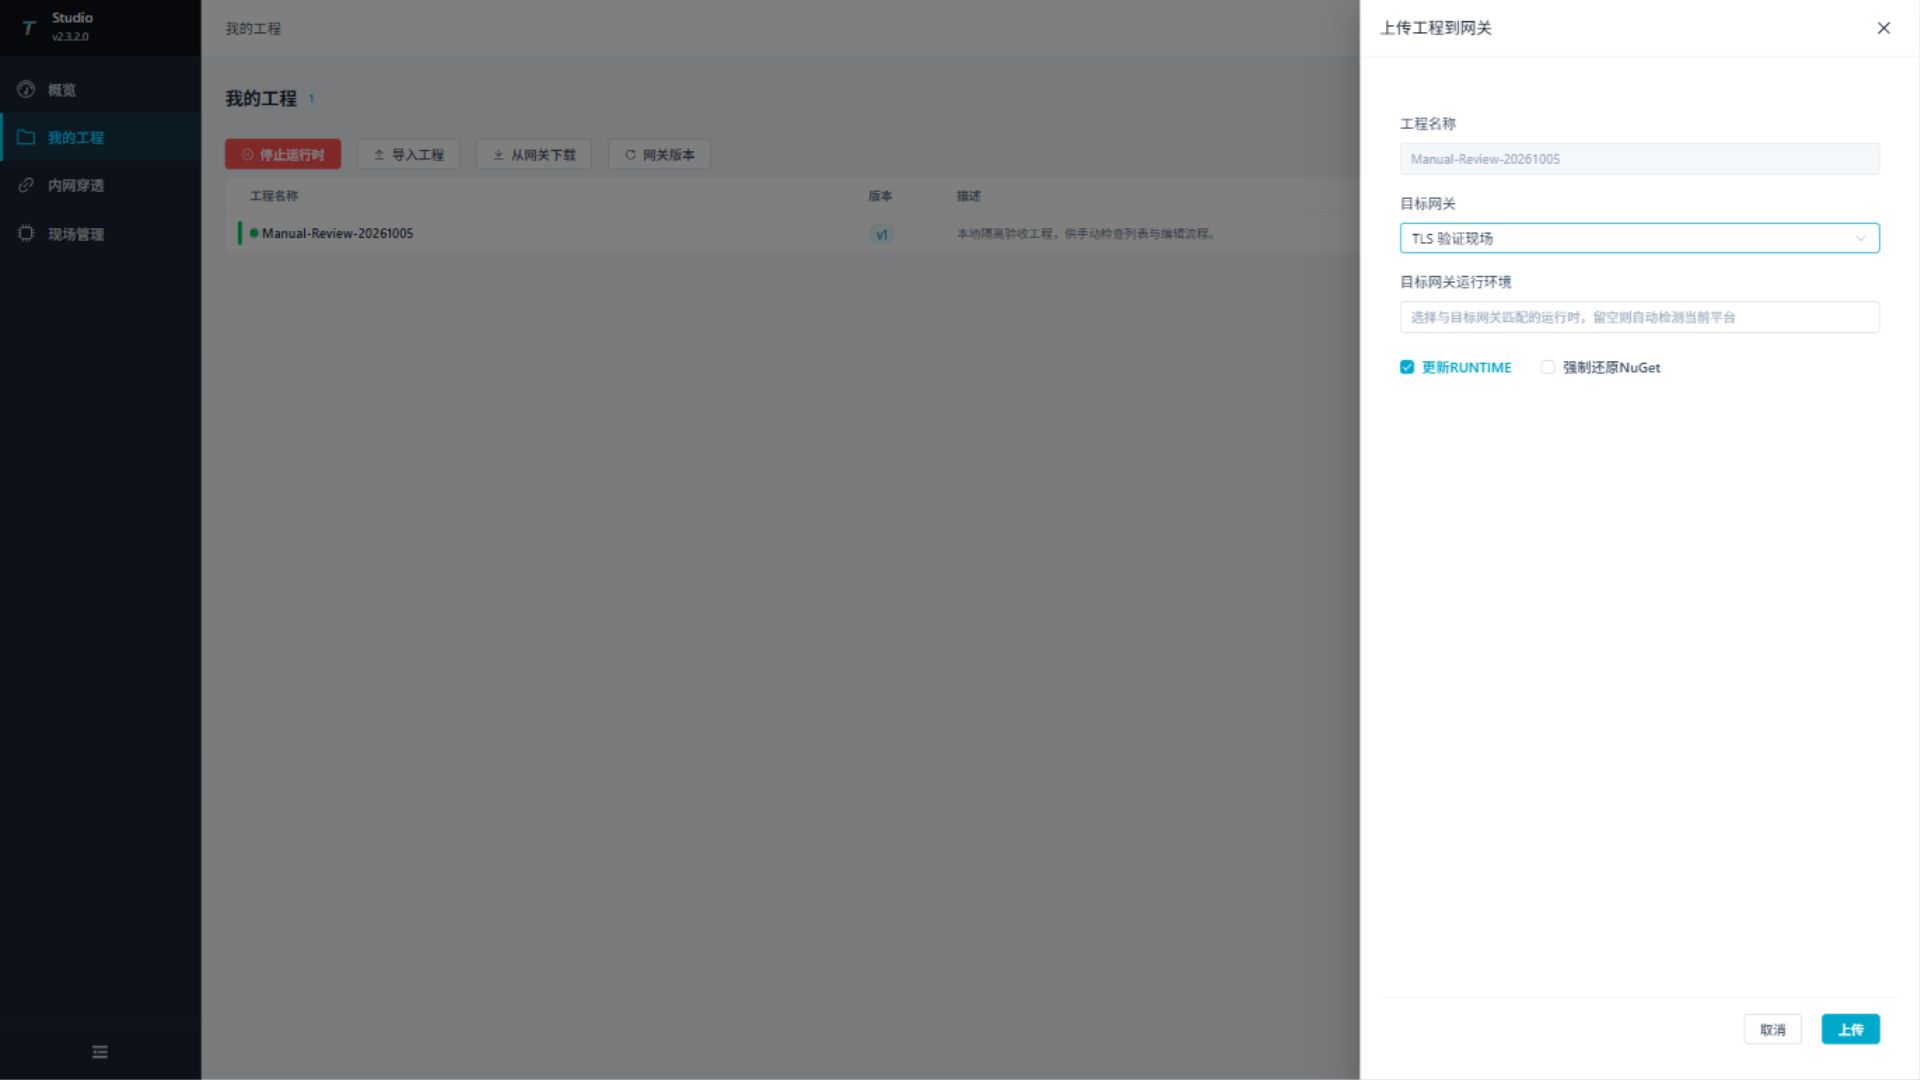
- 点击“上传”,等待完成。到现场 Watchdog 核对当前工程、Gateway 版本和进程日志,再打开现场 Gateway 检查测试变量。
上传可能重启受管 Gateway,应在允许中断的窗口执行。完整参数见项目管理;也可通过Watchdog 项目管理上传并应用完整项目包。
完成标准: 现场 Watchdog 运行的是本次工程;现场 Gateway 的测试变量状态正常、值与设备一致。记录该变量的名称、当前值和更新时间,后续用它验收中心同步。
4. 选择要同步的现场变量
操作位置:现场 Gateway → 开发配置 → 数据转发。
- 新增转发组,名称例如“中心汇聚”,打开“启用”。
- “变量范围”选择“手动选择”,先加入第 3 步已正常采集的测试变量,并确认该变量启用。
- 选择所需触发模式,例如“变化”;使用定时发送时设置对应周期。Gateway MQTT 路线还需关闭“在线过滤”,使快照包含离线变量及其元数据。
- 保存转发组。范围和触发设置的完整说明见数据转发。
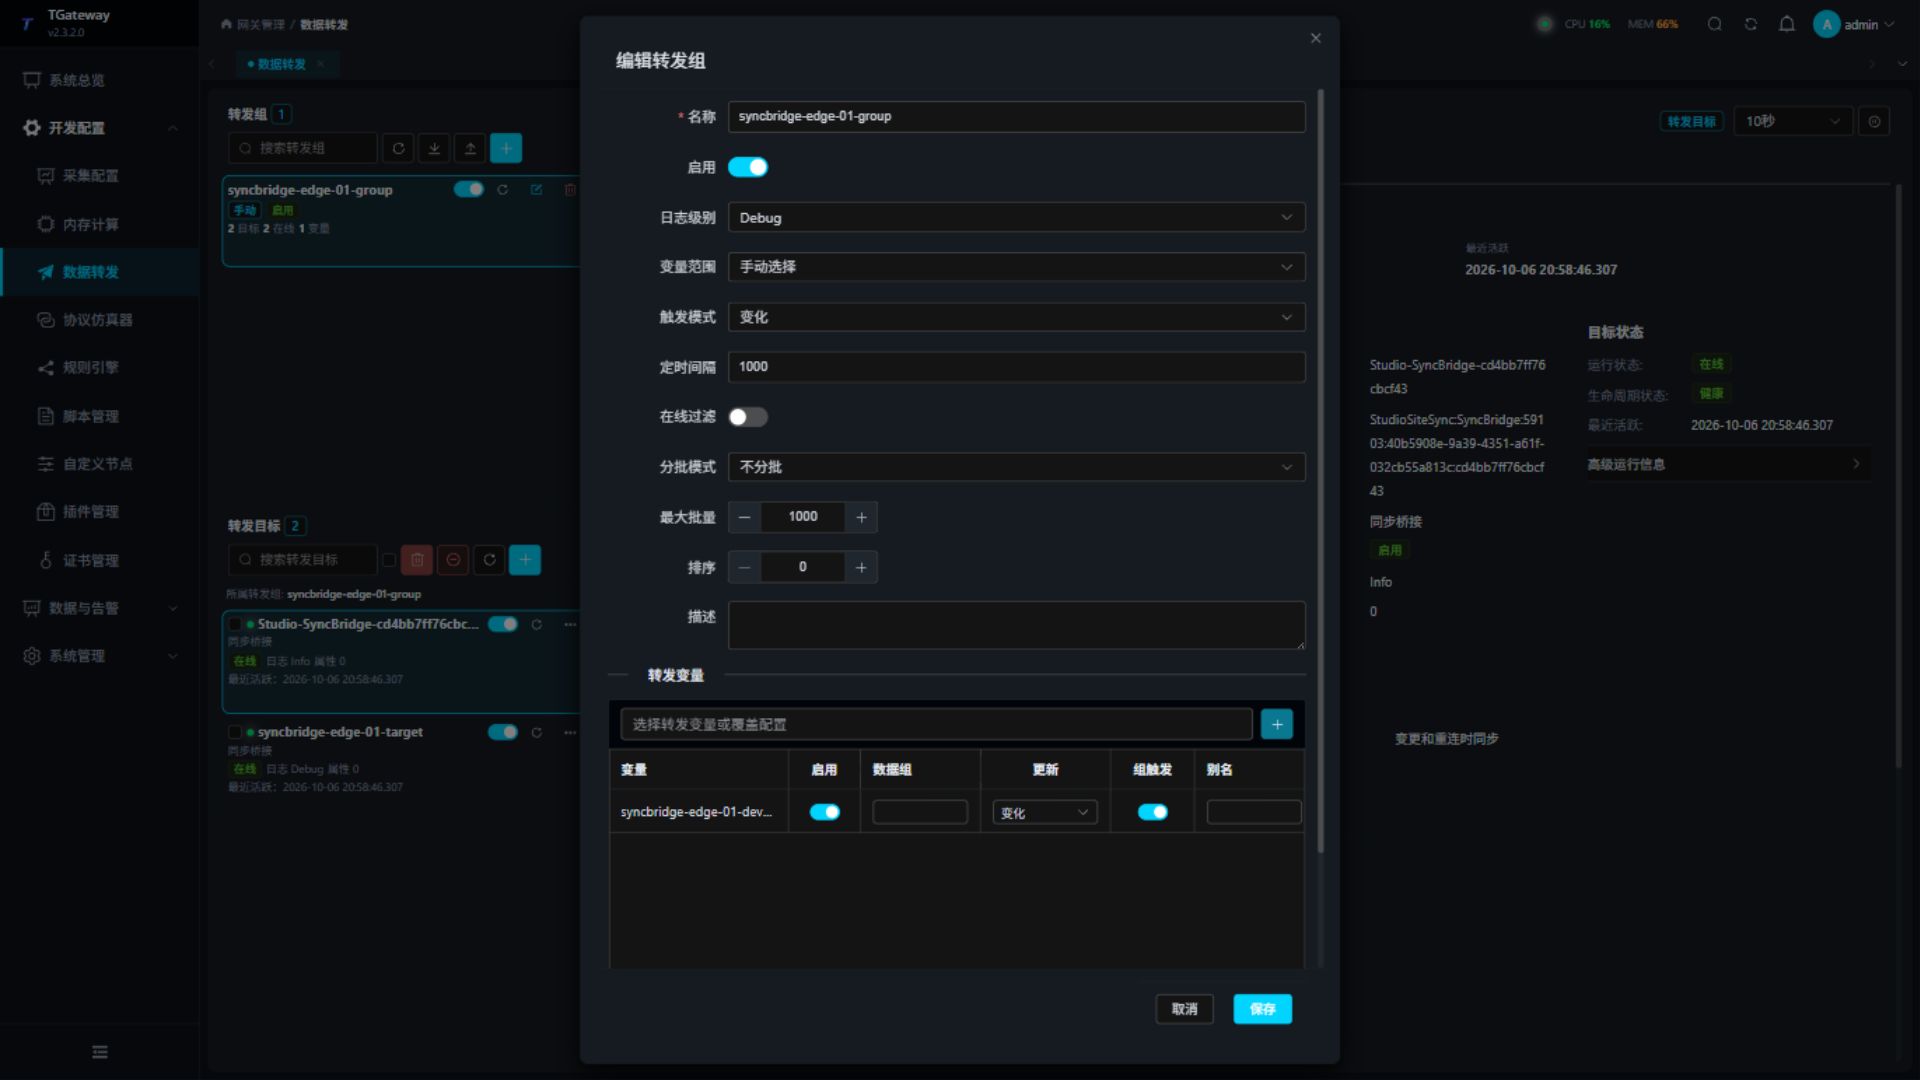
完成标准: 现场有一个已启用、包含测试变量的转发组。Studio 自动配置会沿用这个范围,不会自动加入现场全部变量;下一步由 Studio 创建同步目标。
5. 在 Studio 配置并启用同步
操作位置:中心 Studio → 现场管理 → 目标现场 → 数据同步。
填写两端连接信息
| 配置项 | 填写方法 |
|---|---|
| 中心 Gateway 管理地址 | 中心独立 Gateway 的完整地址,例如 http://center.example.com:6100。用于登录和配置中心。 |
| 中心 Gateway 用户名、密码 | 中心 Gateway 的管理账号,需具有相关配置权限。 |
| 现场 Gateway 管理地址 | 从现场登记读取。若不正确,关闭面板,先编辑现场。 |
| 现场 Gateway 用户名、密码 | 现场 Gateway 的账号。 |
| 同步方式 | 本流程选择 SyncBridge。MQTT 路线选择 GatewayMqtt,并重新核对数据端口。 |
| 中心数据主机 | 现场 Gateway 能访问的中心域名或 IP,例如 center.example.com,不带协议、端口和路径。 |
| 中心数据端口 | SyncBridge 示例为 7777,GatewayMqtt 示例为 1883;使用空闲端口,或复用同一中心已有的对应协议监听。 |
| 使用 TLS | 按网络策略设置,默认关闭。开启后,点击“配置并启用”时自动准备并安装所需数据证书。 |
管理地址用于 Studio 配置两端,数据主机和端口用于现场发送数据。 两者可以使用不同的网络地址,但各自必须可达。此处不填写 Studio、Watchdog 或管理隧道 Broker 的端口。
连接、选择转发组、应用
- 点击“连接两端”,等待登录检查完成。此操作读取现场已启用的转发组。
- 在“现场转发组”选择第 4 步的“中心汇聚”。列表为空时,回现场确认组已保存且启用,再重新连接。
- 核对协议、端口、TLS 和转发组,点击“配置并启用”。登录密码仅用于本次操作,关闭面板后清空。
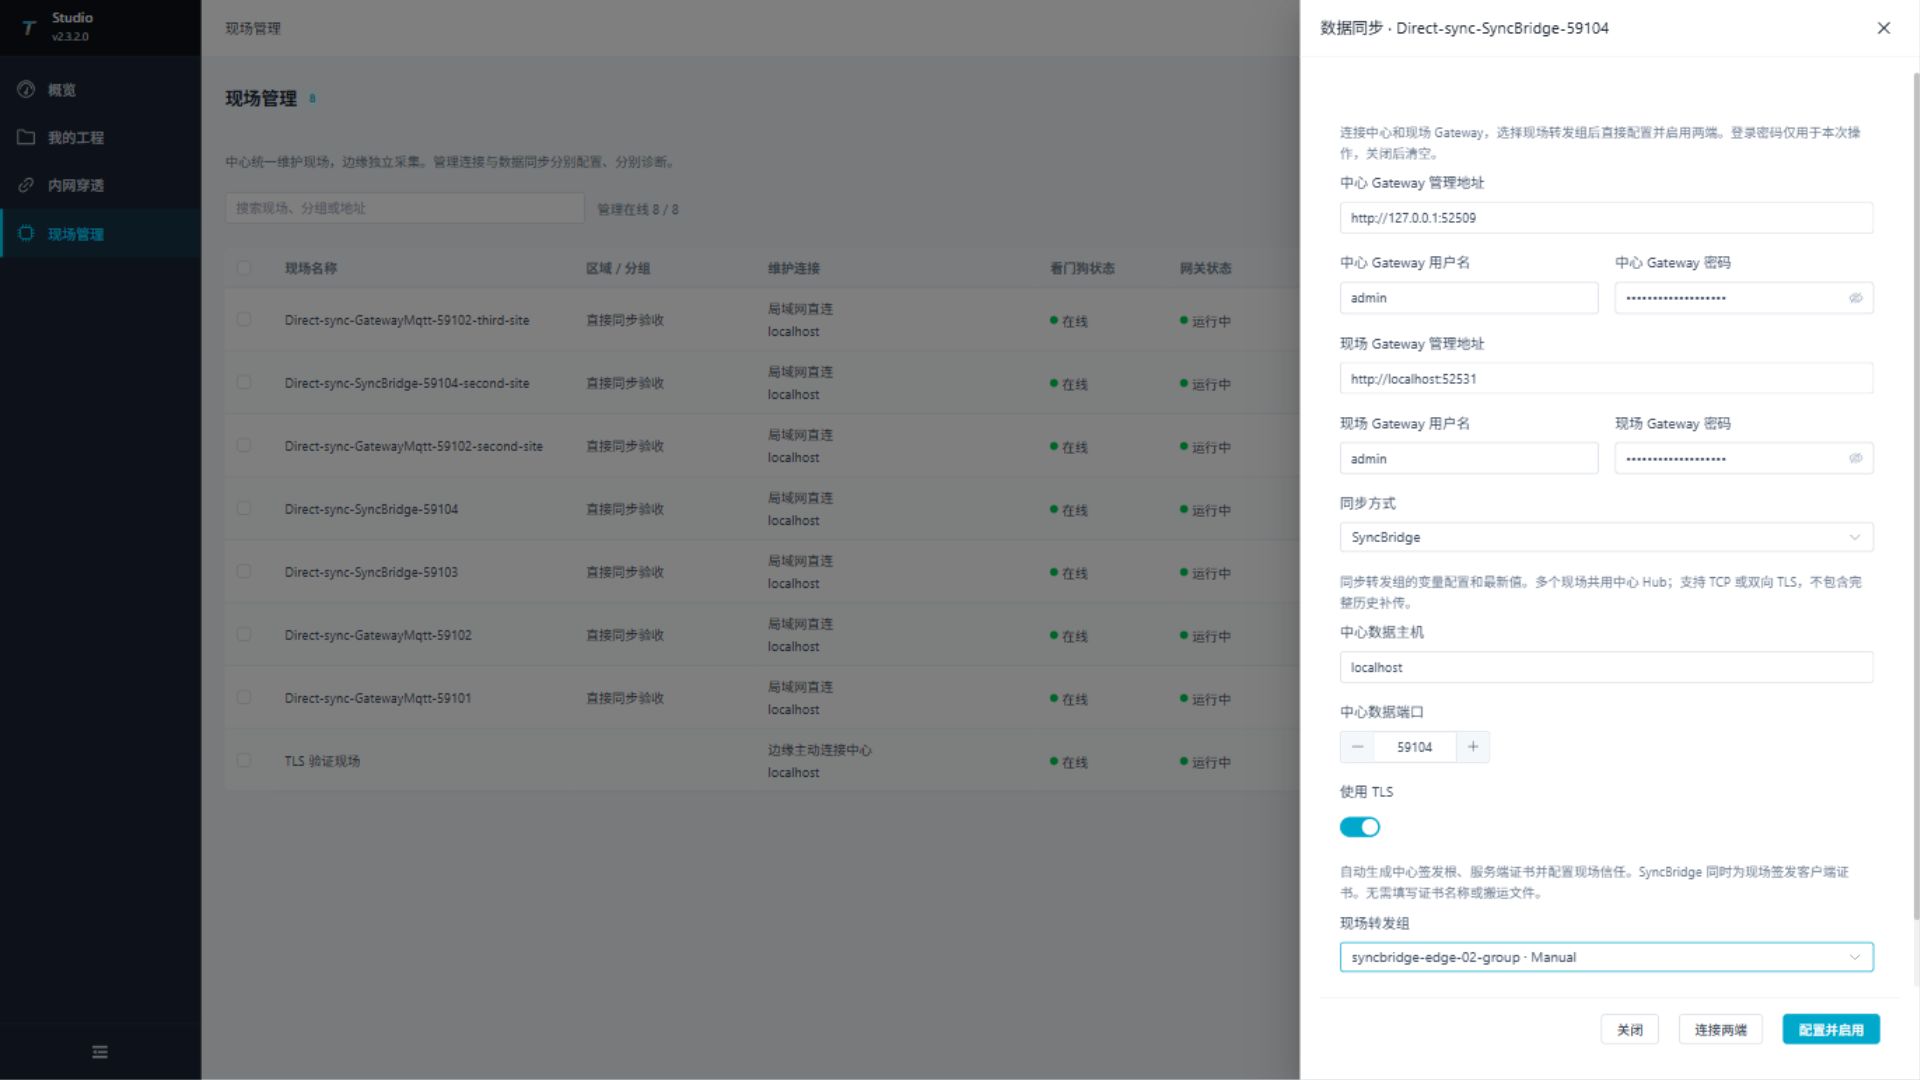
- 等待结果显示 两端配置已保存,数据连接已确认。若提示“同步尚未完成”或某项失败,按结果检查对应阶段,修正后使用相同参数重试。
自动配置完成后,中心接收端、现场发送目标和中心镜像变量均已建立;新建链路默认关闭远程写入。选择 GatewayMqtt 时,还会配置现场离线缓存,并在首次快照后应用中心变量,应同时检查“中心变量”阶段已完成。
同一中心可让多个现场复用相同协议、端口和 TLS 模式的监听。重复执行会复用已有对象和凭据;失败时可能保留已完成部分,应检查后重试,避免反复换名称创建重复配置。同一监听端口的 TLS 模式需要统一,调整时安排维护窗口或使用另一端口。
完成标准: Studio 确认数据连接;随后必须按第 6 步核对真实变量。若开启了 TLS,自动签发不包含后续自动续期,证书维护见数据链路加密。
6. 用一个测试点完成验收
操作位置:现场 Gateway 和中心 Gateway。
- 在现场 Gateway 找到第 3 步的测试变量,确认当前值、状态和更新时间正常。
- 在中心检查所选同步路线:
| 路线 | 中心检查位置与通过标准 |
|---|---|
| SyncBridge | “开发配置 → 数据转发”选择中心同步桥接目标,打开“调试 → 协议调试 · SyncBridge”。对等端已连接,配置修订已确认;采集页已出现对应镜像设备和变量。 |
| Gateway MQTT | “开发配置 → 采集配置”选择汇聚设备,打开“设备调试 → 协议调试”。来源在线、远端目录有变量、快照成功,变量同步已应用到中心。 |
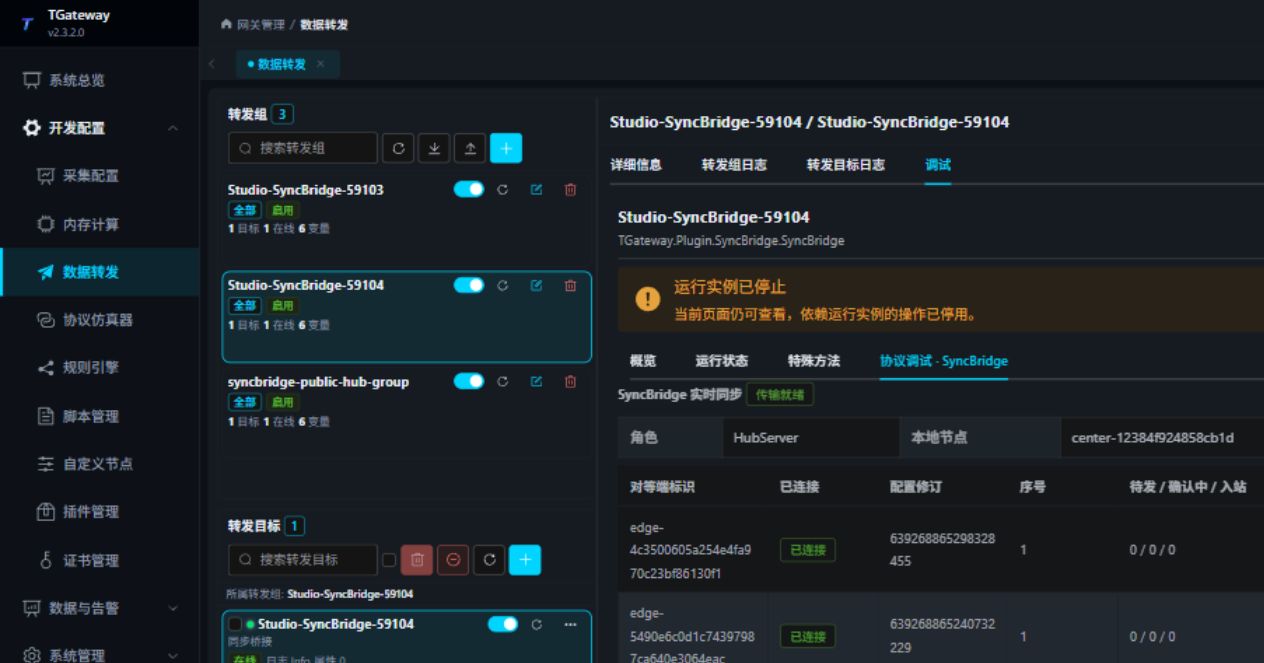
- 在中心采集页找到同一来源的测试变量,比较两端的值、状态和更新时间。
- 通过设备或仿真器让一个允许测试的点位发生变化,等待采集与转发周期,确认中心值跟随变化。不要向未经授权的生产点位写入。
- 复查两端 Watchdog 进程稳定、现场转发目标在线;MQTT 路线还应确认离线缓存没有持续积压。
验收通过:管理可达、现场采集正常、中心变量跟随变化。 完成这三项后,再把其余业务点位加入转发范围。
SyncBridge 镜像由同步自动管理,不需要采集通道,不能手动删除或替换插件;来源配置在同步目标维护。最新值恢复也不等于完整历史补传,需要历史记录时另行配置数据查询与存储及相应持久化策略。
按需:HTTPS 与 TLS
管理链路加密
| 要保护的连接 | 配置位置与操作时机 |
|---|---|
| 浏览器 / Studio 访问 Watchdog HTTPS | 在 Watchdog 准备服务端身份并开启 HTTPS 监听;让 Studio 和浏览器分别信任签发 CA。接入现场前完成。 |
| 浏览器 / Watchdog 访问 Studio HTTPS | 在 Studio 准备服务端身份并开启 HTTPS 监听;让 Watchdog 和浏览器分别信任签发 CA。生成接入码前完成。 |
| Watchdog 连接 Studio 管理隧道 | Studio Broker 与 Watchdog 客户端同时选择 TLS;Watchdog 信任中心 CA。 |
| 浏览器访问 Gateway HTTPS | 准备独立 HTTPS 入口,例如受控反向代理,再填写实际管理地址。Gateway 数据插件证书不会自动开启网页 HTTPS。 |
首次配置按管理证书维护完成:建立本机身份 → 导入对端信任 → 增加 HTTPS 监听或启用隧道 TLS → 验证新入口 → 更新现场地址。该页包含 Studio、Watchdog 的监听配置和续期步骤。
隧道 TLS 保护现场到中心的隧道传输;浏览器访问中心映射端口仍需单独使用 HTTPS。证书中的域名或 IP 必须匹配实际访问名称,各机器时间应一致。
数据链路加密
第 5 步开启“使用 TLS”后,Studio 自动配置两端 Gateway 的数据证书:
| 同步方式 | 自动配置结果 |
|---|---|
| SyncBridge | 中心 CA、中心服务端身份、每现场独立客户端身份及现场信任,使用双向证书验证。 |
| GatewayMqtt | 中心 CA、服务端身份和现场信任;每个来源使用独立 ClientId、用户名和密码。需要客户端证书指纹绑定时,按服务端手册维护。 |
证书在各自 Gateway“开发配置 → 证书管理”中查看。中心保留 CA 私钥;现场获得公开 CA,SyncBridge 现场另获得自己的客户端身份。管理证书与数据证书分别维护。
自动配置不提供自动续期。同名证书冲突、到期或用途错误时,先按Gateway 证书管理维护证书,再保存目标或设备并重建连接,复查中心值。
按需:手动配置与其他接入方式
使用第 5 步自动配置并验收通过后,无需再执行下面的手动流程。
手动配置 SyncBridge
需要自定义端点、多 Hub 或独立维护插件时,按同步桥接操作。顺序为:
- 两端准备并启用转发组,现场组包含待同步变量;在中心和现场分别新增“同步桥接”目标。
- 中心选择
HubServer并设置监听地址;现场选择EdgePublisher并填写中心端点。各节点使用唯一 Peer 标识,两端填写相同的非空连接校验令牌。 - 使用 TLS 时,中心选择服务端身份、现场选择自己的客户端身份,两端信任对应 CA。现场证书的 DNS 名称或主题 CN 与该现场 Peer 标识一致,TLS 目标主机与中心证书名称一致。
- 先启用中心,再启用现场,检查配置同步和完整快照,最后按第 6 步验收。移出范围的变量会保留中心镜像并标记来源缺失,不会自动删除。
手动配置 Gateway MQTT
中心直接接收现场连接
中心可以开放 MQTT 监听端口时,通常可用第 5 步的 GatewayMqtt 自动配置。需要自行维护监听、来源认证或客户端证书绑定时:
- 在中心创建Gateway MQTT 采集服务端,配置监听端口、Topic 根及每个现场的独立来源账号和 ClientId。
- 在现场转发组创建 MQTT 客户端转发目标,连接该中心监听,凭据与对应来源一致。
- 按固定 Topic 与载荷要求配置,检查快照并应用中心变量,最后回到第 6 步验收。
中心与现场连接共享 Broker
此路线在第 4 步之后执行,替代 Studio 自动配置。中心和现场都作为 MQTT 客户端连接同一个 Broker。
- 在 Broker 准备中心与各现场的独立账号、ClientId 和访问权限;每个现场只访问自己的 Topic 命名空间。
- 在中心“采集配置”创建 Gateway MQTT 采集客户端,填写 Broker 地址、端口、账号和 Topic 根,并在“远端来源”登记各现场的唯一
RemoteKey,例如edge-01。 - 在现场转发组创建 MQTT 客户端转发(MqttClientProducer),使用现场身份连接同一个 Broker,按下节填写 Topic 和上传结构。
- 使用 TLS 时,两端信任 Broker CA,SSL 目标主机名与证书一致;Broker 要求双向 TLS 时,再分别配置客户端身份。
- 在中心采集设备的协议调试中确认来源在线,请求快照,预览变量同步差异并应用计划,再回到第 6 步验收。
Broker ACL 需允许现场发布变量和响应、订阅请求,并允许中心订阅授权来源和发布请求。仅能建立连接但没有这些 Topic 权限时,快照与同步仍无法完成。
固定 Topic 与载荷要求
Gateway MQTT 使用固定目录协议。以 Topic 根 TGateway/Gateway、现场 RemoteKey=edge-01 为例,现场变量、数据请求和 RPC 写入 Topic 分别使用 TGateway/Gateway/edge-01/Variable、TGateway/Gateway/edge-01/RpcQuest、TGateway/Gateway/edge-01/RpcWrite。
完整参数按配置边缘端 MQTT 上传逐项填写:开启列表上传,关闭字典上传、保留消息、JSON 忽略 Null 和离线数据过滤,保持变量脚本与上传模板为空,并核对 QoS 和分片大小。每个现场使用自己的 RemoteKey。
中心收到远端目录后,还需预览并应用变量同步计划,才会建立可查询的本地变量。变量地址为 RemoteKey/RemoteVariableId;不要用中心生成的 ID 替代远端变量 ID。
第三方 MQTT 设备接入
第三方设备上报自定义 JSON 时,在现场选择普通MQTT 采集客户端或MQTT 采集服务端,按 Topic 和 JSONPath 创建变量。
例如,设备在 factory/line1/telemetry 发布 {"data":{"temperature":31}},变量地址可填写 factory/line1/telemetry;$.data.temperature。确认现场采集到 31 且能跟随变化后,将该本地变量加入第 4 步的转发组,继续同步到中心。
上线后的扩容与维护
| 任务 | 操作顺序 |
|---|---|
| 增加现场 | 对新现场重复第 1~6 步;复用中心监听时保持协议、端口和 TLS 模式一致。 |
| 增加点位 | 先验证现场采集,再加入转发范围。SyncBridge 按同步模式更新配置;MQTT 请求快照后预览并应用新增变量,或在 Studio 对该现场重新执行同步配置。 |
| 调整现场名称 | 修改显示名称,保留用于同步的 PeerId、RemoteKey 等稳定身份。 |
| 工程留档 | 现场直接修改后,先从网关下载最新工程,再导出 Studio 工程;同时下载 Watchdog 备份。 |
| 更新 Gateway | 备份工程、宿主配置和证书,按现场运行环境发布并选择“更新RUNTIME”,完成后重复第 6 步验收。 |
| 恢复工程 | 核对目标现场和备份,在 Watchdog 恢复,检查进程、现场采集与中心值。工程恢复与宿主证书、CA 签发能力恢复分别处理。 |
| 换证书或调整共享端口 | 记录受影响现场,准备证书和新入口,在维护窗口切换并逐一验收。 |
交付时记录现场名称、管理地址、工程版本、运行环境、同步协议与端口、证书到期时间和备份位置。账号密码、PFX 和私钥保存在受控位置。
遇到问题时,从失败的步骤查起
| 现象 | 优先检查 |
|---|---|
| 第 1 步:Watchdog 能打开,Gateway 不能打开 | 当前工程、GatewayApp 完整性、API 端口和启动日志。 |
| 第 2 步:Studio 测试返回 401 / 403 | 现场 Watchdog 账号和远程管理、部署权限。 |
| 第 2 步:接入码失败 | 有效期、是否已使用、现场能否访问中心 Studio 地址、HTTPS 信任。 |
| 第 2 步:隧道已连接但未绑定 | 中心映射端口是否占用、访问密钥、源地址与绑定日志。 |
| 第 3 步:现场变量异常 | 先排查设备地址、通道、站号、数据类型和采集日志;现场采集正常后再检查中心。 |
| 第 5 步:连接两端失败 | 两个地址是否都是 Gateway 管理地址,Gateway 凭据和权限是否正确。 |
| 第 5 步:没有可选转发组 | 现场组是否已保存、启用,再点击“连接两端”。 |
| 第 5 步:部分阶段失败或同步尚未完成 | 先看失败阶段;管理可达但数据不通时,检查现场到中心数据端口的网络、协议、TLS 和监听状态。修正后使用相同参数重试。 |
| TLS 握手失败 | 两端模式、CA、身份用途与私钥、有效期、系统时间、目标主机名。手动 SyncBridge 还需核对 Peer 身份与吊销检查策略。 |
| 第 6 步:MQTT 来源在线但没有中心变量 | 现场范围、固定 Topic、列表载荷、快照结果,以及变量同步计划是否已应用。 |
| 第 6 步:中心值不更新 | 按现场值 → 转发范围和触发 → 数据连接与缓存 → 配置修订或快照 → 中心变量的顺序检查。 |
日常操作入口:Studio 操作手册、Watchdog 操作手册、Gateway 操作手册。